NIS2 es la directiva europea que sube el nivel de ciberseguridad exigido a las empresas medianas y grandes de sectores relevantes. En España todavía no obliga a las empresas, porque la ley de transposición no está publicada. Esta guía para pymes resume, con fuentes oficiales y a fecha de 15 de octubre de 2026, quién entraría en el ámbito, qué se exigirá, cómo llega a tu cadena de suministro y qué puedes hacer en 90 días sin esperar al BOE.
Información general, no asesoramiento jurídico. Este texto no determina si tu empresa está sujeta a NIS2 ni sustituye el criterio de un abogado o de tu responsable de cumplimiento. Cada apartado enlaza la norma y indica su fecha de última verificación; si algo ha cambiado desde entonces, prevalece la norma oficial.
Estado de la transposición en España
La Directiva (UE) 2022/2555 obligaba a los Estados miembros a adoptar y publicar su norma de transposición a más tardar el 17 de octubre de 2024 (art. 41). Esto es lo que consta en fuentes oficiales:
| Fecha | Hito | Fuente |
|---|---|---|
| 17-10-2024 | Fin del plazo de transposición | Directiva, art. 41 |
| 28-11-2024 | La Comisión envía cartas de emplazamiento a los Estados sin transposición completa, España incluida | Comisión, IP/26/1499 |
| 14-01-2025 | El Consejo de Ministros aprueba el anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad | Seguridad Nacional (DSN) |
| 21-02-2025 | España notifica el anteproyecto a la Comisión (TRIS 2025/0104/ES) | Base TRIS |
| 07-05-2025 | Dictamen motivado de la Comisión | Comisión, IP/26/1499 |
| 08-07-2026 | La Comisión decide llevar a España ante el Tribunal de Justicia de la UE y pide sanciones económicas | Comisión, IP/26/1499 |
| 06-10-2026 | El BOE publica el Real Decreto 806/2026: disolución de las Cortes y elecciones el 29-11-2026; las nuevas Cámaras se reunirán el 23-12-2026 | BOE-A-2026-20742 |
El listado de proyectos de ley de la XV Legislatura en los datos abiertos del Congreso, consultado el 15-10-2026, no incluye ningún proyecto de ciberseguridad o NIS2, y la base de legislación consolidada del BOE no devuelve ninguna ley de ciberseguridad publicada desde el 17-10-2024. En la práctica, el texto sigue como anteproyecto y, con las Cortes disueltas, no puede tramitarse como ley hasta que se constituyan las nuevas Cámaras. No se puede predecir una fecha de aprobación.
Última verificación: 15-10-2026.
Qué norma sigue vigente hoy
Hasta entonces se aplica el Real Decreto-ley 12/2018 (transposición de NIS1) y su desarrollo reglamentario. Su ámbito (art. 2) son los servicios esenciales de los sectores estratégicos de la Ley 8/2011 y ciertos servicios digitales (mercados en línea, motores de búsqueda y nube); la mayoría de las pymes quedaba fuera. Si eres proveedor del sector público, el ENS puede aplicarse a los sistemas con los que prestas el servicio (art. 2.3 del Real Decreto 311/2022), como explicamos en la guía de ENS e ISO 27001.
Última verificación: 15-10-2026.
Por qué conviene prepararse igualmente
- El contenido ya se conoce. Las medidas del art. 21 figuran en la directiva y solo serán exigibles a las empresas cuando exista la ley nacional; además, España comunicó a la Comisión que su ley incluirá un catálogo de medidas de gestión de riesgos, una notificación de incidentes reforzada y la figura del responsable de seguridad de la información (TRIS).
- La presión contractual no espera. Un cliente puede pedirte evidencias de seguridad antes de que exista la ley.
- Los detalles pueden cambiar. En enero de 2026 la Comisión propuso modificaciones puntuales de NIS2, entre ellas una categoría de empresas de mediana capitalización pequeñas (IP/26/105). A 15-10-2026 sigue pendiente de decisión en comisión parlamentaria (2026/0012(COD)); no es derecho vigente. También propone simplificar las reglas de jurisdicción, así que lo que decimos sobre el Estado aplicable puede cambiar.
Si también operas en Portugal
Portugal sí ha transpuesto la directiva: el Decreto-Lei n.º 125/2025, publicado el 4-12-2025, aprueba el régimen jurídico de la ciberseguridad y entra en vigor 120 días después de su publicación (art. 11), es decir, a principios de abril de 2026; el Centro Nacional de Cibersegurança (CNCS) es la autoridad nacional de ciberseguridad. El Regulamento n.º 756/2026 del CNCS, publicado el 22-06-2026 y en vigor al día siguiente, desarrolla la plataforma electrónica, la autoidentificación y calificación de las entidades, la notificación de incidentes y las medidas mínimas. Las entidades que ya estaban en actividad debían autoidentificarse en esa plataforma en los 60 días siguientes a su puesta a disposición, y las que inician actividad, en 30 días (art. 8.1 del régimen); confirma con el CNCS la fecha de apertura de la plataforma y tu plazo. Por regla general, cada entidad queda sujeta al Estado miembro donde está establecida (art. 26.1 de la directiva), con excepciones: por ejemplo, los proveedores de servicios gestionados, de nube o de centros de datos dependen del Estado donde tienen su establecimiento principal en la Unión (art. 26.1.b y 26.2). Si tu empresa opera en varios países, confirma con tu asesor legal qué régimen te corresponde. Algunas obligaciones concretas (medidas de ciberseguridad, cadena de suministro, riesgo residual e informe anual) solo producen efectos 24 meses después de publicada su regulamentação (art. 10.2 del decreto-ley); según nuestra lectura, ese plazo corre desde la publicación del Regulamento 756/2026. Si tu empresa está establecida en Portugal, confirma el calendario con el CNCS o con tu asesor legal.
Última verificación: 15-10-2026.
¿Está tu pyme dentro del ámbito?
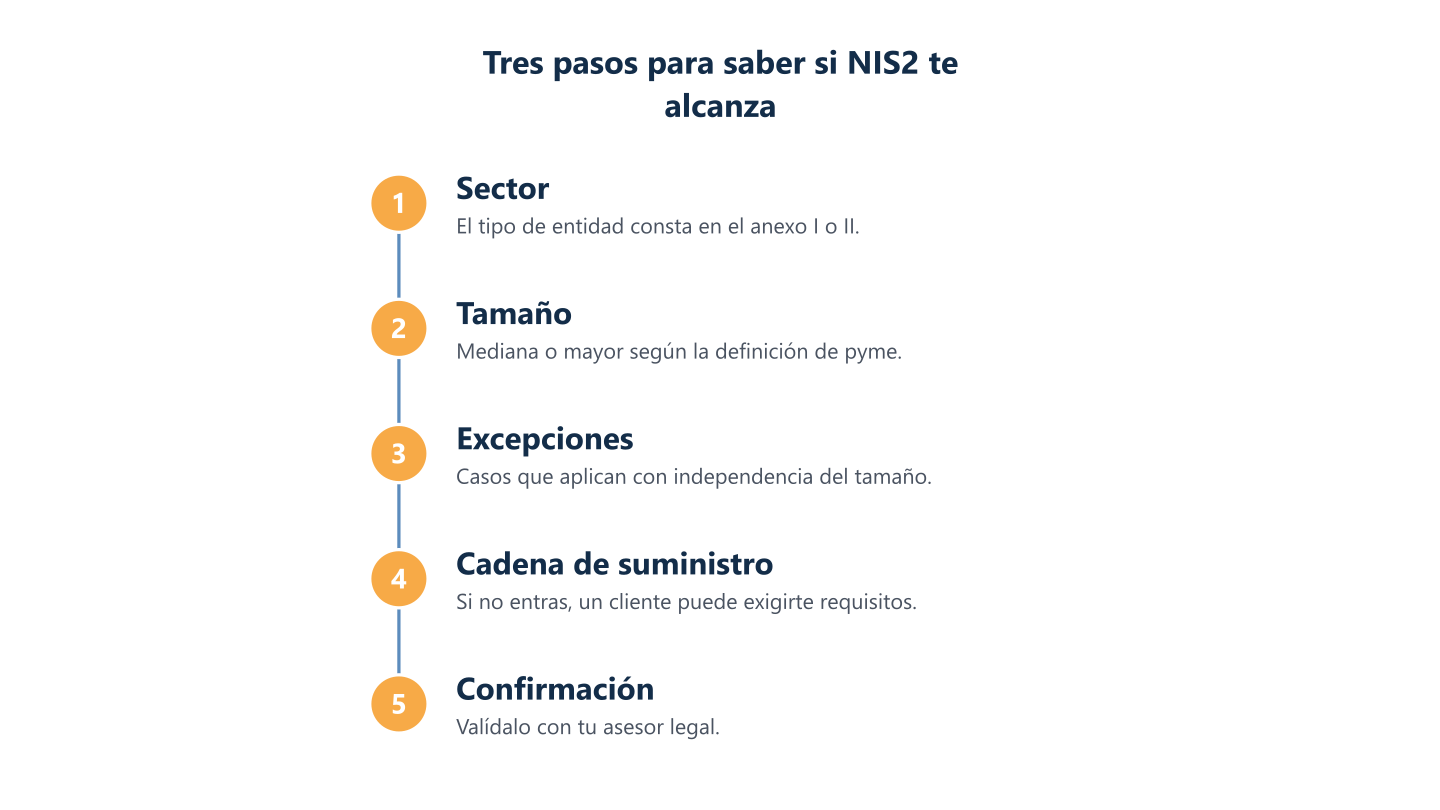
La directiva se aplica a entidades públicas o privadas de los tipos de los anexos I y II que sean medianas o mayores y presten servicios o actúen en la Unión (art. 2.1). Compruébalo en tres pasos.
Paso 1: sector. El anexo I (sectores de alta criticidad) incluye, entre otros, energía, transporte, banca, mercados financieros, sanidad, agua, infraestructura digital (nube, centros de datos, DNS, comunicaciones electrónicas), gestión de servicios TIC entre empresas, administración pública y espacio. El anexo II incluye servicios postales, residuos, químicos, alimentación, ciertas fabricaciones, proveedores de servicios digitales e investigación. El tipo de entidad tiene que figurar literalmente en el texto oficial.
Paso 2: tamaño. Según la definición de pyme de la Comisión, una empresa mediana tiene menos de 250 personas y hasta 50 millones de euros de volumen de negocios o 43 de balance; una pequeña, menos de 50 personas y hasta 10 millones. Por tanto, a partir de 50 personas, o con volumen y balance superiores a 10 millones, ya no eres "pequeña". Las cifras pueden incluir las de empresas asociadas o vinculadas del grupo.
Paso 3: excepciones por tamaño. Con independencia del tamaño, la directiva alcanza, entre otros, a proveedores de comunicaciones electrónicas públicas, servicios de confianza, DNS y registros de dominio, al único proveedor de un servicio esencial en un Estado miembro y a las entidades que se identifiquen como críticas (art. 2.2 a 2.4).
| Entidades esenciales | Entidades importantes | |
|---|---|---|
| Quién | Anexo I por encima del tamaño de mediana empresa, y los casos del art. 3.1 | Resto de entidades de los anexos I y II |
| Obligaciones de fondo (arts. 21 y 23) | Las mismas | Las mismas |
| Supervisión | Previa y posterior | Con carácter general, posterior |
Fuente: Directiva (UE) 2022/2555, arts. 2, 3, 32 y 33. Última verificación: 15-10-2026.
Un caso especial: proveedores de servicios gestionados. El anexo I (sector 9, gestión de servicios TIC entre empresas) incluye a los proveedores de servicios gestionados y de servicios de seguridad gestionados. Para ellos, el Reglamento de Ejecución (UE) 2024/2690 detalla los requisitos técnicos de las medidas del art. 21 y cuándo un incidente es significativo. Si dependes de un proveedor TI externo, pregúntale por escrito cómo se posiciona.
Si no estás dentro, puede que igualmente recibas requisitos como proveedor de una entidad cubierta, porque esta debe gestionar la seguridad de su cadena de suministro (ver «Cadena de suministro»).
Qué exige NIS2
Gobierno y responsabilidad de la dirección
Los órganos de dirección deben aprobar las medidas de gestión de riesgos, supervisar su aplicación y recibir formación; además, pueden ser considerados responsables de su incumplimiento (art. 20). No es una tarea delegable por completo en TI.
Medidas de gestión de riesgos
El art. 21.2 exige medidas técnicas, operativas y organizativas proporcionadas, con un enfoque de todos los peligros, que incluyan al menos:
| Elemento del art. 21.2 | Qué suele significar en una pyme |
|---|---|
| a) Políticas de seguridad y análisis de riesgos | Política aprobada por dirección y matriz de riesgos |
| b) Gestión de incidentes | Procedimiento, roles y registro |
| c) Continuidad, copias de seguridad y crisis | Copias con una copia inmutable, pruebas de restauración, plan de continuidad |
| d) Seguridad de la cadena de suministro | Inventario de proveedores críticos y cláusulas |
| e) Adquisición, desarrollo, mantenimiento y vulnerabilidades | Gestión de parches |
| f) Evaluación de la eficacia | Auditorías, pruebas y métricas periódicas |
| g) Ciberhigiene y formación | Formación y simulacros de phishing |
| h) Criptografía y cifrado | Política de cifrado de equipos y datos |
| i) RR. HH., control de accesos y activos | Altas y bajas, mínimo privilegio, inventario |
| j) Autenticación multifactor y comunicaciones seguras | MFA en correo, VPN y administración |
Notificación de incidentes significativos
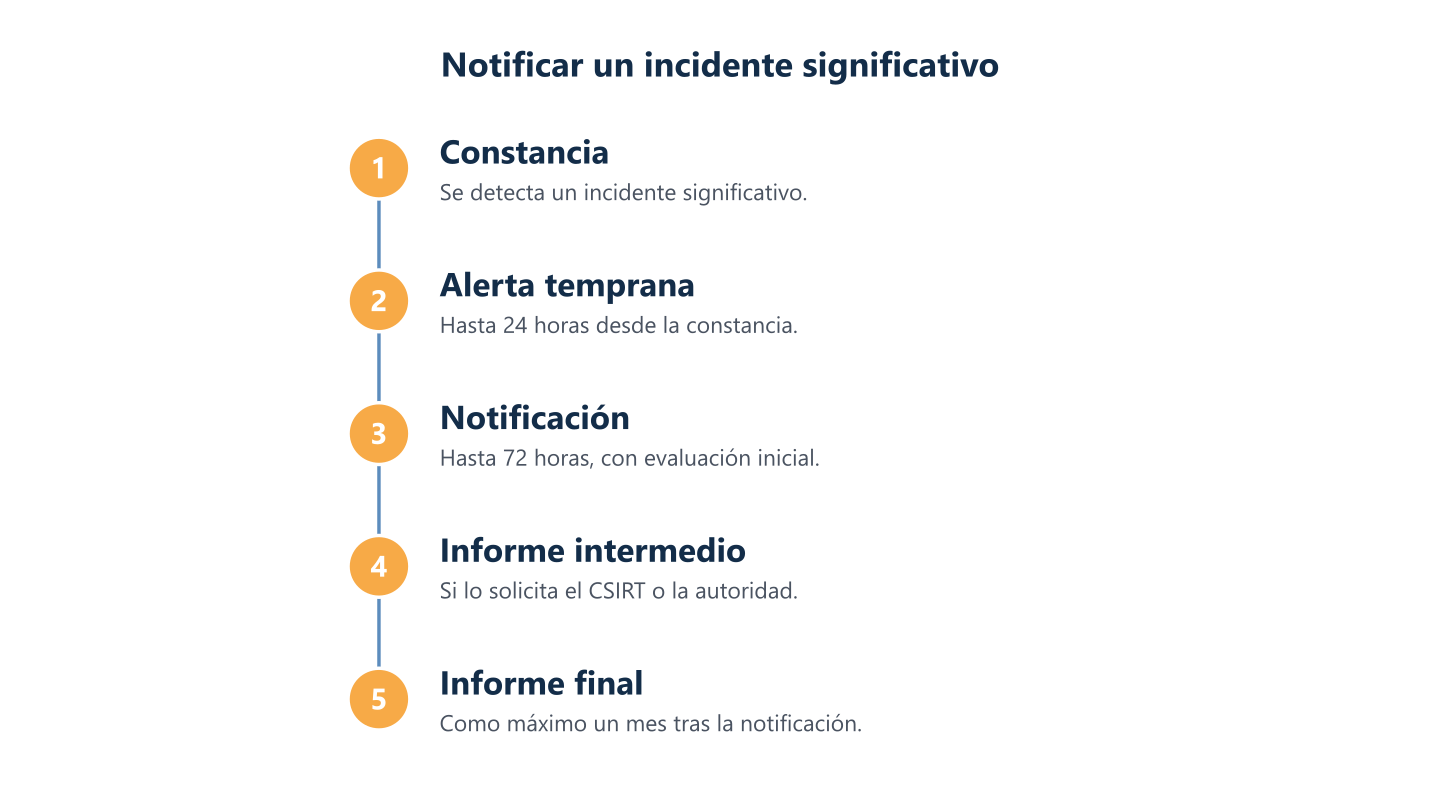
Un incidente es significativo si ha causado o puede causar graves perturbaciones operativas o pérdidas económicas, o perjuicios considerables a terceros. Según el art. 23.4 hay que presentar al CSIRT o a la autoridad competente:
- una alerta temprana en un máximo de 24 horas desde que se tenga constancia;
- una notificación con evaluación inicial en 72 horas;
- un informe intermedio, si lo solicitan;
- un informe final como máximo un mes después de la notificación de las 72 horas.
Si hay datos personales, el RGPD (art. 33) añade la notificación a la autoridad de protección de datos, en lo posible en 72 horas. Son destinatarios distintos y conviene preparar ambos circuitos.
Supervisión y sanciones
La directiva fija mínimos para el máximo de las multas: al menos 10 millones de euros o el 2 % de la facturación mundial anual, el importe que sea mayor, para las entidades esenciales, y al menos 7 millones o el 1,4 %, el importe que sea mayor, para las importantes (art. 34), en caso de incumplir los arts. 21 o 23. La cuantía definitiva la fijará la ley nacional, que aún no existe en España.
Fuente: Directiva (UE) 2022/2555, arts. 20, 21, 23 y 34. Última verificación: 15-10-2026.
Cadena de suministro: lo que te pedirán y lo que debes pedir
El art. 21.2 d) exige tratar la seguridad de la relación con proveedores directos, y el art. 21.3 obliga a considerar las vulnerabilidades de cada proveedor y la calidad de sus prácticas. Funciona en ambas direcciones.
Como cliente de proveedores críticos (TI, nube, telecomunicaciones, software de gestión):
- inventaría los que tocan datos o sistemas críticos y clasifícalos por impacto;
- incluye en contrato requisitos de seguridad y plazos de aviso de incidentes que te permitan cumplir tus 24 y 72 horas, además de información sobre subcontratistas;
- pide evidencias proporcionadas al riesgo (políticas, certificaciones aplicables como ISO 27001 o ENS, resultados de pruebas);
- define qué haces si el proveedor falla: alternativa, salida de datos y continuidad.
Como proveedor de una entidad cubierta, espera cuestionarios, cláusulas de notificación y peticiones de evidencias. Tener un dosier preparado (políticas, MFA, copias, incidentes, formación) puede facilitar la conversación con clientes corporativos que pidan evidencias.
Plan de 90 días para una pyme
No depende de la fecha de la ley: se basa en el art. 21 y en prácticas habituales de ciberhigiene. Ajusta el orden a tu riesgo.
| Periodo | Acciones | Evidencia |
|---|---|---|
| Días 1 a 30: entender y asignar | Decidir con tu asesor legal si sector, tamaño y países te sitúan en el ámbito. Nombrar responsable y patrocinador de dirección. Inventariar activos, datos y proveedores críticos. Activar MFA en correo, VPN y administración. Comprobar que hay una copia fuera del alcance de la red de producción y probar una restauración. | Memorando de ámbito, acta de dirección, inventario, informe de restauración |
| Días 31 a 60: medir y decidir | Analizar riesgos y brechas frente a los diez elementos. Redactar o actualizar políticas de seguridad, accesos, incidentes y continuidad. Definir qué es un incidente significativo, quién decide y una plantilla para 24 y 72 horas. Mapear proveedores críticos. | Matriz de riesgos, políticas aprobadas, procedimiento de incidentes |
| Días 61 a 90: implantar y evidenciar | Plan de remediación priorizado. Formación a dirección y plantilla, con simulacro de phishing. Ejercicio de crisis con simulación de la notificación en 24 horas. Calendario de revisión trimestral. | Plan con responsables y fechas, registros de formación, acta del ejercicio |
Nuestras guías de plan de seguridad informática y auditoría de seguridad detallan los pasos técnicos.
Qué hace y qué no hace Impulso Tecnológico
Lo que sí hacemos desde el servicio de ciberseguridad: diagnóstico, controles técnicos y formación. Impulso Tecnológico, como proveedor de servicios gestionados, evalúa su propia posición frente a NIS2 y compartirá lo que le aplique.
Lo que no hacemos: no damos asesoramiento jurídico ni determinamos si una empresa está legalmente en el ámbito (eso corresponde a tu asesor legal o responsable de cumplimiento); no emitimos certificaciones ni declaraciones de conformidad; no garantizamos el resultado de una inspección o auditoría; y no presentamos notificaciones en nombre de la entidad obligada.
¿Quieres ver el encaje con tu caso? Cuéntanos tu situación. Para una definición breve, consulta el glosario de NIS2.
Fuentes y fecha de verificación
Todas consultadas el 15-10-2026: Directiva (UE) 2022/2555 · Reglamento de Ejecución (UE) 2024/2690 · RGPD · Comisión, IP/26/1499 · Comisión, IP/26/105 · Parlamento Europeo, 2026/0012(COD) · Definición de pyme · DSN · TRIS 2025/0104/ES · RDL 12/2018 · RD 43/2021 · RD 806/2026 · Congreso, datos abiertos · Decreto-Lei 125/2025.