Muchas pymes se hacen la misma pregunta cuando un cliente o un pliego les pide "una certificación de seguridad": ¿ENS o ISO 27001? No son intercambiables. El ENS es una norma española que obliga a ciertos sistemas, sobre todo los que dan servicio al sector público; ISO 27001 es una norma internacional voluntaria que suelen pedir clientes privados e internacionales. Esta guía explica cuándo aplica cada una, en qué se diferencian, cómo es el camino de certificación, qué condiciona el coste (sin cifras) y cómo ayuda un partner TI gestionado. Fuentes verificadas a 15 de octubre de 2026.
Información general, no asesoramiento jurídico. Si tu obligación nace de un contrato o de una licitación, lee siempre el pliego y consulta a tu asesor legal. Esta guía no sustituye ni la norma ni la decisión de un organismo de certificación.
Cuándo aplica cada uno
ENS: Esquema Nacional de Seguridad
El Real Decreto 311/2022 aplica a todo el sector público (art. 2.1). Para el sector privado, el art. 2.3 lo extiende a los sistemas de información de las entidades que, en virtud de una relación contractual, presten servicios o provean soluciones a entidades públicas para el ejercicio de sus competencias, incluida la obligación de contar con una política de seguridad. Los pliegos de esas entidades deben contemplar los requisitos para asegurar la conformidad con el ENS, como la presentación de Declaraciones o Certificaciones de Conformidad, y la cautela puede extenderse a la cadena de suministro del contratista según el análisis de riesgos.
Dos matices importantes: el ENS se refiere a los sistemas que sustentan el servicio, no necesariamente a toda la empresa, y la categoría del sistema (BÁSICA, MEDIA o ALTA) determina las medidas. La categoría se fija valorando el impacto que tendría un incidente sobre la disponibilidad, autenticidad, integridad, confidencialidad o trazabilidad (art. 40 y anexo I); no se elige por comodidad. El plazo transitorio de 24 meses desde la entrada en vigor (5-05-2022) para adecuar los sistemas preexistentes ya ha vencido (disposición transitoria única).
Fuente: BOE, Real Decreto 311/2022. Última verificación: 15-10-2026.
ISO/IEC 27001
Es una norma internacional con requisitos para establecer, implantar, mantener y mejorar un sistema de gestión de seguridad de la información. No es una ley: la adopta una empresa por decisión propia o porque lo piden clientes, concursos privados, socios o aseguradoras. ISO no certifica; lo hacen organismos de certificación, y en España conviene que estén acreditados por ENAC. La edición vigente es ISO/IEC 27001:2022, y su transición desde la de 2013 debía estar completada el 31-10-2025 según el boletín de UKAS; consulta en la ficha de ISO si hay modificaciones posteriores.
Última verificación: 15-10-2026.
Cuál mirar primero
| Tu situación | Empieza por |
|---|---|
| Vendes servicios o software a una administración o entidad pública | ENS (confirma la categoría y la exigencia en el pliego) |
| Un cliente corporativo o internacional pide una certificación de seguridad | ISO 27001 (confirma su alcance con el cliente) |
| Cumples los dos casos | Un único trabajo de base y dos alcances |
| Preparas un marco de seguridad sin exigencia contractual | Un plan de seguridad proporcionado; la certificación es opcional |
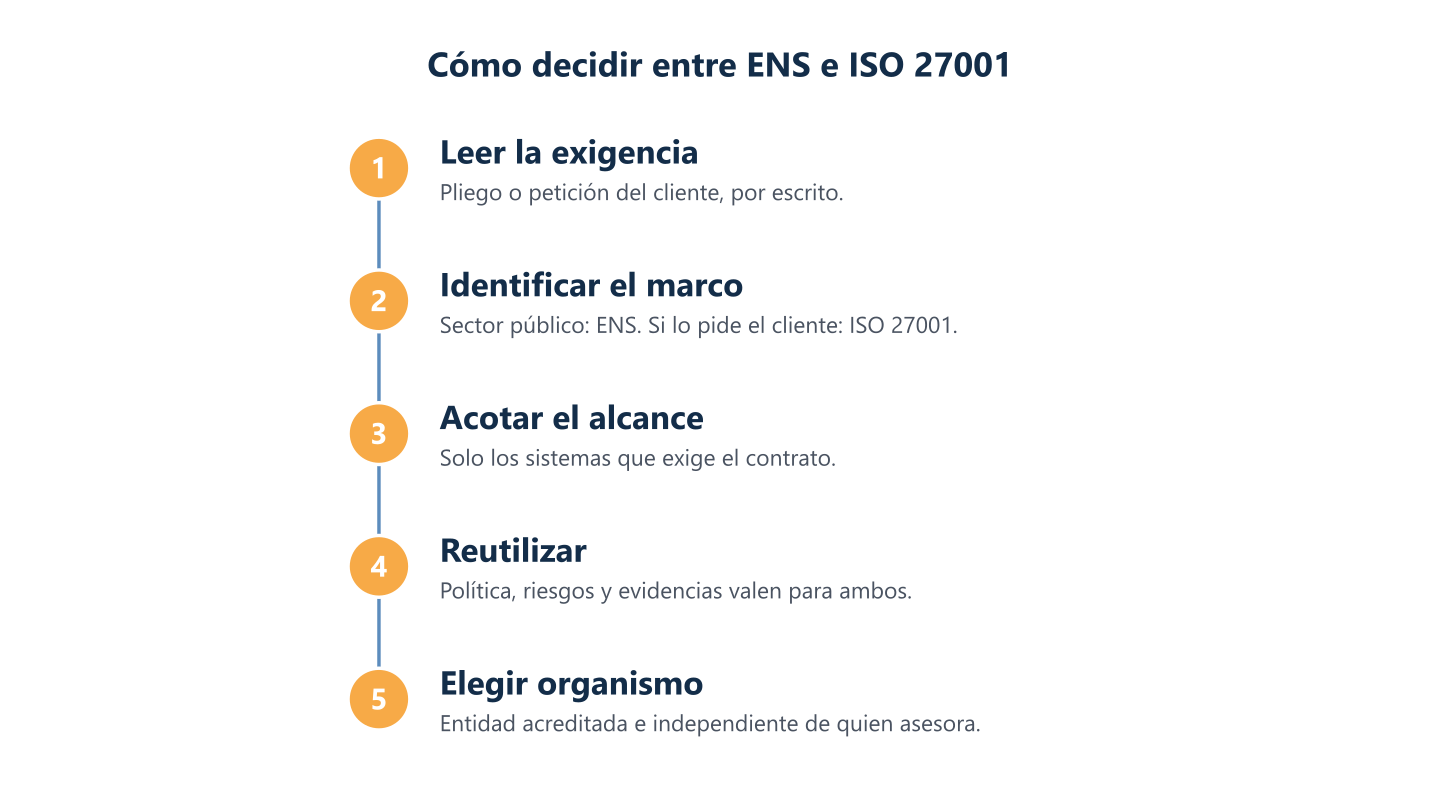
Si dudas, pregunta por escrito a la entidad contratante o al cliente qué documento aceptará. La respuesta suele resolver la duda antes de que gastes en cualquiera de los dos caminos.
Diferencias principales
| Aspecto | ENS | ISO/IEC 27001 |
|---|---|---|
| Naturaleza | Real decreto español | Norma internacional voluntaria |
| Quién debe cumplir | Sector público y proveedores privados de sistemas que le dan servicio (art. 2) | Quien decida certificarse o lo exija un cliente |
| Alcance | Sistemas de información concretos | Alcance del SGSI definido por la organización |
| Niveles | Categorías BÁSICA, MEDIA y ALTA (art. 40) | No hay categorías; el rigor lo marca el riesgo |
| Controles | Medidas del anexo II según categoría, con declaración de aplicabilidad (art. 28) | Controles justificados mediante la declaración de aplicabilidad |
| Conformidad | BÁSICA: autoevaluación y declaración; MEDIA y ALTA: auditoría de certificación (art. 38) | Auditoría de un organismo de certificación |
| Revisión | Auditoría al menos cada dos años y tras cambios sustanciales (art. 31) | Según el ciclo del organismo de certificación |
| Publicidad | Las declaraciones y certificaciones se publican en la sede electrónica o portal (art. 38.2) | El certificado indica entidad, alcance, fechas y organismo |
Fuentes: Real Decreto 311/2022, arts. 28, 31, 38 y 40; CCN, distintivos de conformidad. Última verificación: 15-10-2026.
Lo que comparten: política de seguridad, análisis de riesgos, declaración de aplicabilidad, gestión de incidentes, continuidad, gestión de proveedores y mejora continua. Por eso gran parte del trabajo se reaprovecha entre ambos marcos.
Lo que no se puede dar por hecho: que uno equivalga al otro. El ENS no es una certificación universal de empresa, ni ISO 27001 sustituye la declaración o certificación ENS que un pliego exija en virtud del art. 2.3. Comprueba siempre entidad, alcance, sedes, vigencia y organismo que figuran en cualquier certificado, propio o de un proveedor.
El camino de certificación
Camino ENS
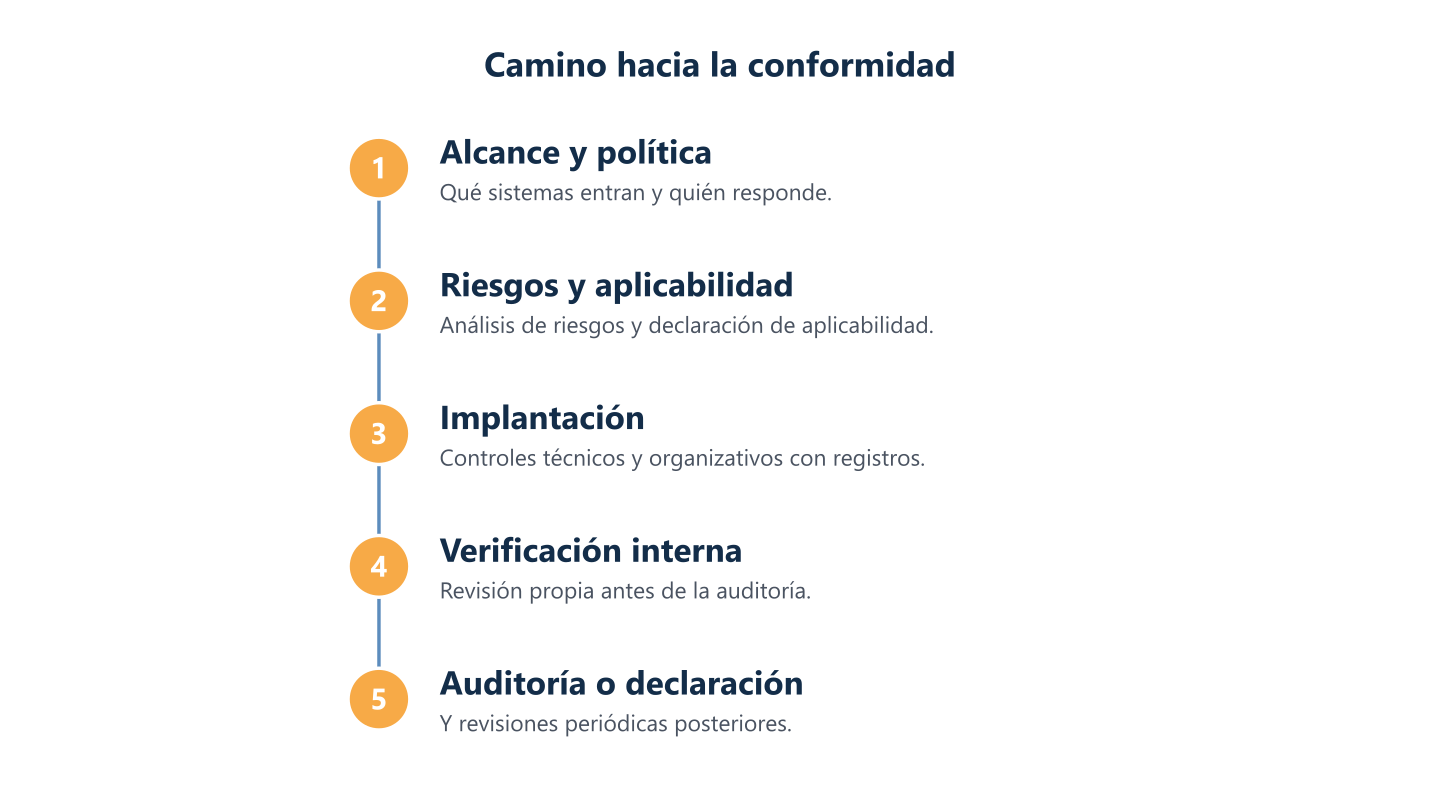
Según el CCN, la adecuación empieza con un plan que incluye cuatro fases previas: política de seguridad, categorización de los sistemas, análisis de riesgos y declaración de aplicabilidad o perfil de cumplimiento. Después viene la implantación (hoja de ruta, marco normativo, medidas técnicas y sistema de gestión) y, por último, la declaración o certificación de conformidad. Las certificaciones las emiten entidades de certificación acreditadas por ENAC (o, para el sector público, órganos de auditoría técnica reconocidos), cuya lista publica el CCN. El art. 30 permite además perfiles de cumplimiento específicos para sectores o entidades concretos, y el CCN ofrece la metodología µCeENS, basada en un perfil de cumplimiento específico, para facilitar la certificación.
Camino ISO 27001
- Contexto y alcance: qué procesos, sedes, sistemas y proveedores entran en el SGSI.
- Liderazgo y política: compromiso de dirección, roles y objetivos.
- Riesgos: evaluación, tratamiento y declaración de aplicabilidad que justifica los controles elegidos.
- Implantación: controles técnicos y organizativos, formación y evidencias.
- Verificación interna: auditoría interna y revisión por la dirección.
- Auditoría de certificación de un organismo acreditado y revisiones periódicas posteriores.
Qué marca el calendario
Depende más de la madurez de partida y del alcance que del estándar elegido. Si ya existen política, inventario, copias probadas, gestión de accesos y registros de incidentes, se acorta mucho; si hay que crearlo desde cero, reserva tiempo para una primera implantación y para generar suficientes evidencias de funcionamiento antes de la auditoría.
Errores frecuentes al elegir
- Certificar toda la empresa cuando el contrato solo exige un servicio. Acota el alcance a los sistemas implicados.
- Dar por hecho que un certificado cubre al proveedor de tu proveedor. El alcance del certificado manda; revisa entidad, sedes y vigencia.
- Empezar por las herramientas. Un firewall o un EDR no son un sistema de gestión: faltan política, riesgos, responsables y registros.
- Dejar la auditoría para el final. Sin meses de evidencias de funcionamiento, la primera auditoría llega demasiado pronto.
Costes: qué los determina (sin cifras)
Cada caso es distinto y aquí no damos precios. Los factores que más pesan son:
- Alcance: número de sistemas, sedes, personas y proveedores incluidos.
- Categoría (ENS) o nivel de riesgo (ISO): a más exposición, más medidas y más evidencias.
- Madurez de partida: cuántos controles y registros existen ya.
- Esfuerzo interno: el tiempo de dirección, TI y áreas de negocio suele pesar tanto como los honorarios externos.
- Asesoramiento e implantación técnica: consultoría, herramientas y adaptación de sistemas.
- Organismo de certificación: duración de la auditoría y ciclo de revisiones.
- Mantenimiento: auditorías periódicas, revisión de riesgos y renovación de evidencias.
Para contener el coste: acota el alcance a los sistemas que realmente exige el contrato, reutiliza lo que ya tienes, pide presupuestos a varios organismos acreditados y no confundas "tener herramientas" con "tener un sistema de gestión".
Cómo ayuda un partner TI gestionado
Gran parte de lo que se audita son evidencias operativas: parches aplicados, accesos revisados, copias restauradas, incidentes registrados. Un proveedor de servicios gestionados puede ayudar en tres frentes:
- Diagnóstico: análisis de brechas frente al ENS o ISO 27001 y propuesta de alcance.
- Controles técnicos: MFA, copias inmutables, protección de equipos, gestión de parches y segmentación, con registros que alimentan las auditorías.
- Formación: sensibilización del personal y de quienes operan los sistemas, con registros de la formación realizada.
Evidencias que suelen pedirse en cualquiera de los dos caminos: política aprobada, inventario de activos, análisis de riesgos y declaración de aplicabilidad, registros de revisión de accesos, pruebas de restauración de copias, registro de incidentes, formación realizada y lista de proveedores. Tenerlas ordenadas antes de la auditoría reduce el trabajo de última hora.
Qué no hace Impulso Tecnológico: no certifica ni emite declaraciones de conformidad, que corresponden a entidades acreditadas o a la propia organización; no garantiza que una auditoría se supere; no da asesoramiento jurídico; y recomendamos que el organismo de certificación sea independiente de quien te asesora. Puedes ver el servicio en ciberseguridad, la página de soluciones para el sector público, la página del sector público y las definiciones del glosario sobre ENS e ISO 27001.
Si además tu empresa puede estar en el ámbito de NIS2, lee nuestra guía de NIS2 para pymes en España: ENS o ISO ayudan, pero no la sustituyen. Para ver tu caso, habla con nosotros.
Fuentes y fecha de verificación
Todas consultadas el 15-10-2026: Real Decreto 311/2022 (BOE) · ITS de conformidad con el ENS (BOE) · CCN, proceso de adecuación · CCN, distintivos de conformidad · CCN, µCeENS · CCN, entidades de certificación · ISO, ficha de ISO/IEC 27001 · UKAS, transición a ISO/IEC 27001:2022 · ENAC, certificación de sistemas de gestión.