Muitas PME fazem a mesma pergunta quando um cliente ou um concurso pede «uma certificação de segurança»: ENS ou ISO 27001? Não são intercambiáveis. O ENS é uma norma espanhola que obriga certos sistemas, sobretudo os que servem o setor público; a ISO 27001 é uma norma internacional voluntária que clientes privados e internacionais costumam pedir. Este guia explica quando se aplica cada uma, em que diferem, como é o caminho da certificação, o que condiciona o custo (sem valores) e como ajuda um parceiro de TI gerido. Fontes verificadas a 15 de outubro de 2026.
Informação geral, não é aconselhamento jurídico. Se a sua obrigação nasce de um contrato ou de um concurso, leia sempre as peças do procedimento e consulte o seu consultor jurídico. Este guia não substitui a norma nem a decisão de um organismo de certificação.
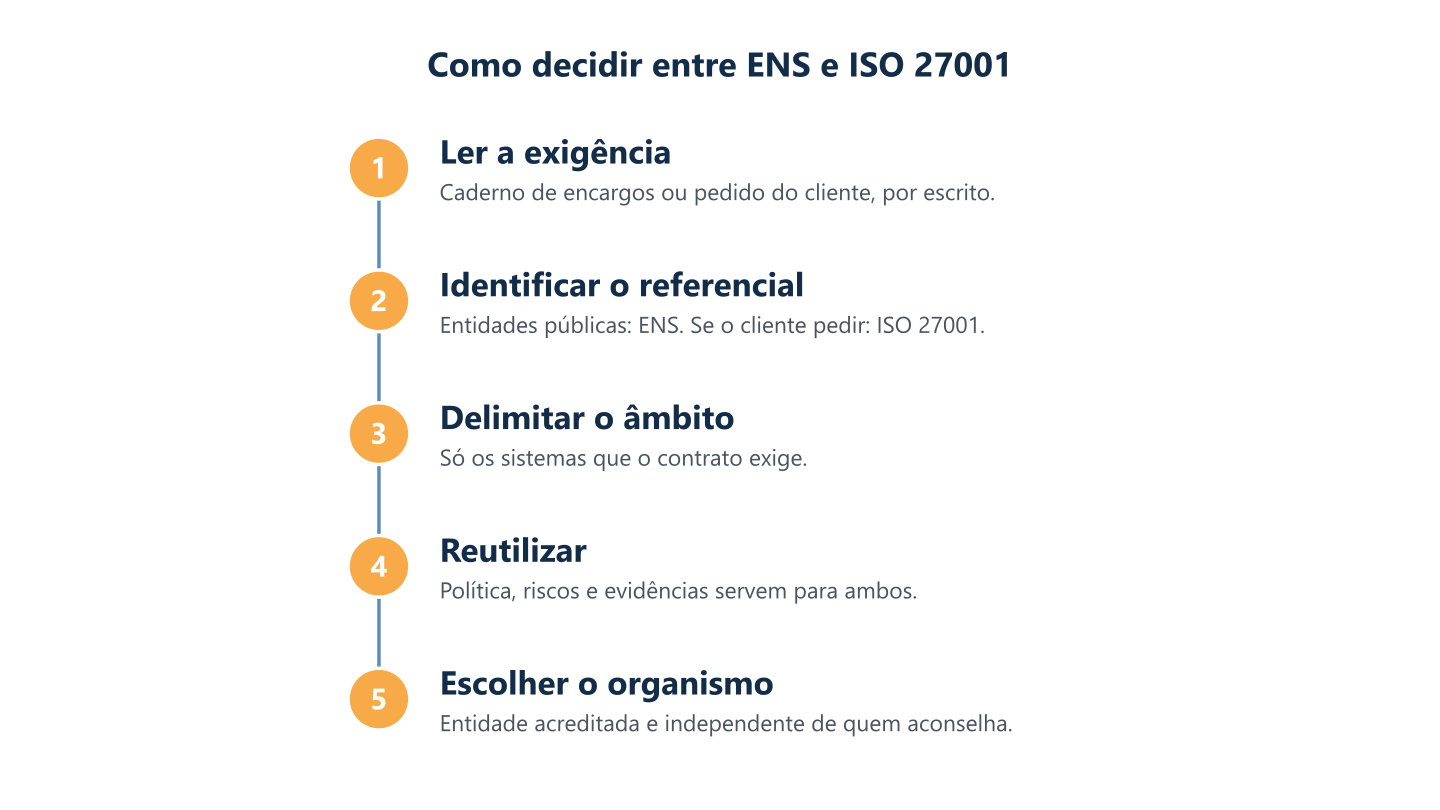
Quando se aplica cada um
ENS: Esquema Nacional de Segurança
O Real Decreto 311/2022 (em espanhol) aplica-se a todo o setor público espanhol (art. 2.º, n.º 1). Para o setor privado, o art. 2.º, n.º 3, estende-o aos sistemas de informação das entidades que, por força de uma relação contratual, prestem serviços ou forneçam soluções a entidades públicas para o exercício das suas competências, incluindo a obrigação de ter uma política de segurança. Os cadernos de encargos dessas entidades devem prever os requisitos para assegurar a conformidade com o ENS, como a apresentação de Declarações ou Certificações de Conformidade, e a cautela pode estender-se à cadeia de abastecimento do adjudicatário, consoante a análise de riscos.
Dois pontos importantes: o ENS refere-se aos sistemas que suportam o serviço, não necessariamente a toda a empresa, e a categoria do sistema (BÁSICA, MÉDIA ou ALTA) determina as medidas. A categoria fixa-se avaliando o impacto que teria um incidente na disponibilidade, autenticidade, integridade, confidencialidade ou rastreabilidade (art. 40.º e anexo I); não se escolhe por conveniência. O prazo transitório de 24 meses desde a entrada em vigor (5-05-2022) para adequar os sistemas preexistentes já terminou (disposição transitória única).
Para uma empresa portuguesa, o ENS costuma ser relevante apenas se fornecer entidades públicas espanholas; não substitui os requisitos aplicáveis em Portugal.
Fonte: BOE, Real Decreto 311/2022. Última verificação: 15-10-2026.
ISO/IEC 27001
É uma norma internacional com requisitos para estabelecer, implementar, manter e melhorar um sistema de gestão de segurança da informação. Não é uma lei: uma empresa adota-a por decisão própria ou porque clientes, concursos privados, parceiros ou seguradoras a pedem. A ISO não certifica; fazem-no os organismos de certificação, e em Espanha convém que estejam acreditados pela ENAC (em espanhol). A edição em vigor é a ISO/IEC 27001:2022, e a transição desde a de 2013 tinha de estar concluída a 31-10-2025, segundo o boletim da UKAS; consulte a página da ISO para alterações posteriores.
Última verificação: 15-10-2026.
Por qual começar
| A sua situação | Comece por |
|---|---|
| Vende serviços ou software a uma administração ou entidade pública espanhola | ENS (confirme a categoria e a exigência no caderno de encargos) |
| Um cliente empresarial ou internacional pede uma certificação de segurança | ISO 27001 (confirme o âmbito com o cliente) |
| Aplicam-se os dois casos | Um trabalho de base comum e dois âmbitos |
| Está a montar um quadro de segurança sem exigência contratual | Um plano de segurança proporcionado; a certificação é opcional |
Em caso de dúvida, pergunte por escrito à entidade adjudicante ou ao cliente que documento aceitará. A resposta costuma resolver a dúvida antes de gastar dinheiro em qualquer dos caminhos.
Principais diferenças
| Aspeto | ENS | ISO/IEC 27001 |
|---|---|---|
| Natureza | Real decreto espanhol | Norma internacional voluntária |
| Quem tem de cumprir | Setor público e fornecedores privados de sistemas que o servem (art. 2.º) | Quem decida certificar-se ou o cliente exija |
| Âmbito | Sistemas de informação concretos | Âmbito do SGSI definido pela organização |
| Níveis | Categorias BÁSICA, MÉDIA e ALTA (art. 40.º) | Não há categorias; o rigor decorre do risco |
| Controlos | Medidas do anexo II por categoria, com declaração de aplicabilidade (art. 28.º) | Controlos justificados na declaração de aplicabilidade |
| Conformidade | BÁSICA: autoavaliação e declaração; MÉDIA e ALTA: auditoria de certificação (art. 38.º) | Auditoria de um organismo de certificação |
| Revisão | Auditoria pelo menos de dois em dois anos e após alterações substanciais (art. 31.º) | Segundo o ciclo do organismo de certificação |
| Publicidade | As declarações e certificações publicam-se no sítio eletrónico ou portal (a «sede electrónica» espanhola; art. 38.º, n.º 2) | O certificado indica entidade, âmbito, datas e organismo |
Fontes: Real Decreto 311/2022, arts. 28.º, 31.º, 38.º e 40.º; CCN, distintivos de conformidade (em espanhol). Última verificação: 15-10-2026.
O que partilham: política de segurança, análise de riscos, declaração de aplicabilidade, gestão de incidentes, continuidade, gestão de fornecedores e melhoria contínua. Por isso, grande parte do trabalho reaproveita-se entre os dois referenciais.
O que não se pode dar por garantido: que um equivalha ao outro. O ENS não é uma certificação universal de empresa, nem a ISO 27001 substitui a declaração ou certificação ENS que um caderno de encargos exija ao abrigo do art. 2.º, n.º 3. Verifique sempre a entidade, o âmbito, os locais, a validade e o organismo que constam de qualquer certificado, seu ou de um fornecedor.
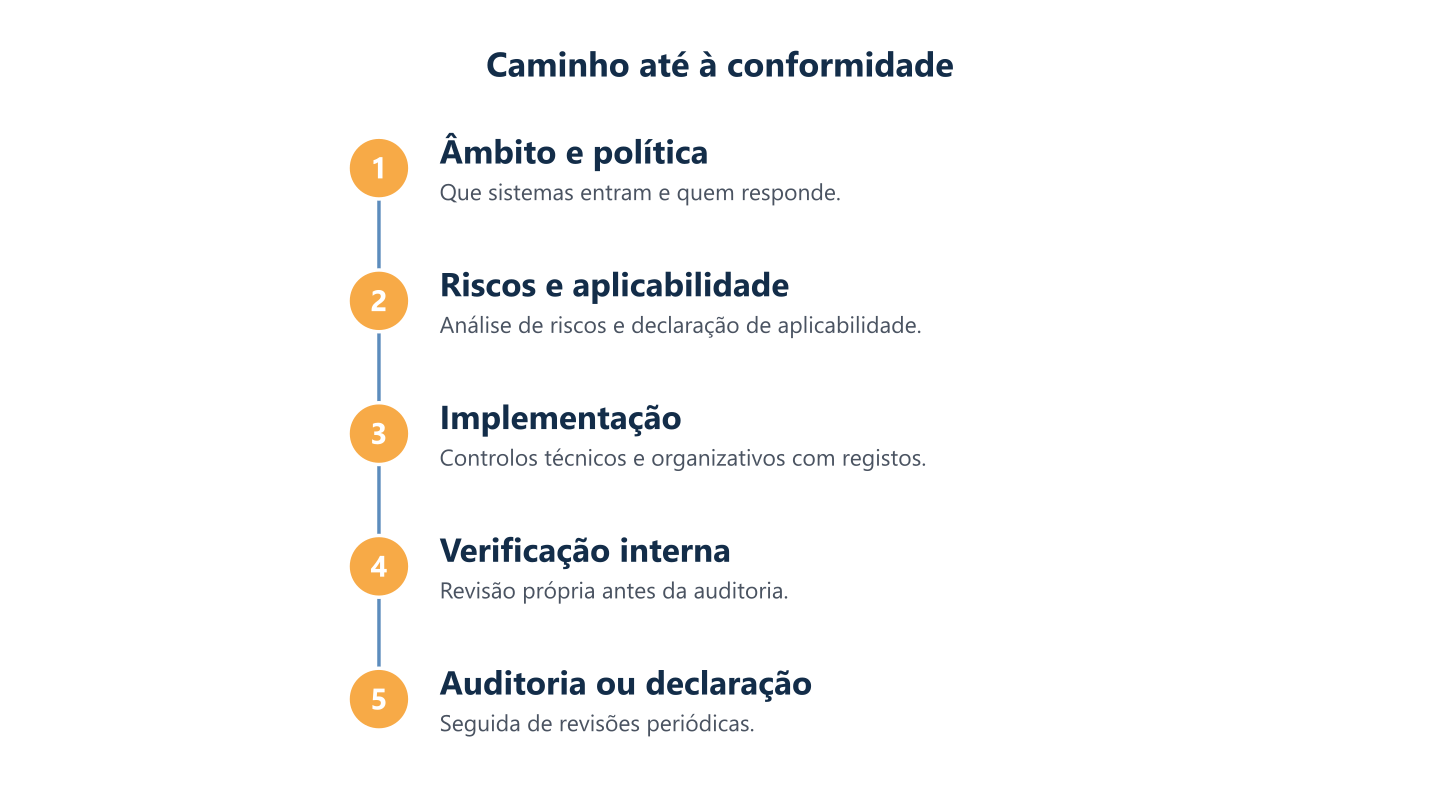
O caminho da certificação
Caminho ENS
Segundo o CCN (em espanhol), a adequação começa com um plano que inclui quatro fases prévias: política de segurança, categorização dos sistemas, análise de riscos e declaração de aplicabilidade ou perfil de conformidade. Segue-se a implementação (roteiro, quadro normativo, medidas técnicas e sistema de gestão) e, por fim, a declaração ou certificação de conformidade. As certificações são emitidas por entidades de certificação acreditadas pela ENAC (ou, no setor público, por órgãos de auditoria técnica reconhecidos), cuja lista o CCN publica. O art. 30.º permite ainda perfis de conformidade específicos para setores ou entidades concretos, e o CCN disponibiliza a metodologia µCeENS, baseada num perfil de conformidade específico, para facilitar a certificação.
Caminho ISO 27001
- Contexto e âmbito: que processos, locais, sistemas e fornecedores entram no SGSI.
- Liderança e política: compromisso da direção, papéis e objetivos.
- Riscos: avaliação, tratamento e declaração de aplicabilidade que justifica os controlos escolhidos.
- Implementação: controlos técnicos e organizativos, formação e evidências.
- Verificação interna: auditoria interna e revisão pela direção.
- Auditoria de certificação por um organismo acreditado, seguida de revisões periódicas.
O que define o calendário
Depende mais da maturidade de partida e do âmbito do que da norma escolhida. Se já existem política, inventário, cópias testadas, gestão de acessos e registos de incidentes, é muito mais curto; se é preciso criar tudo de raiz, reserve tempo para uma primeira implementação e para gerar evidências suficientes de funcionamento antes da auditoria.
Erros frequentes ao escolher
- Certificar toda a empresa quando o contrato só exige um serviço. Limite o âmbito aos sistemas envolvidos.
- Presumir que um certificado cobre o fornecedor do seu fornecedor. O âmbito do certificado é que conta; verifique entidade, locais e validade.
- Começar pelas ferramentas. Uma firewall ou um EDR não são um sistema de gestão: faltam política, riscos, responsáveis e registos.
- Deixar a auditoria para o fim. Sem meses de evidências de funcionamento, a primeira auditoria chega cedo demais.
Custos: o que os determina (sem valores)
Cada caso é diferente e aqui não indicamos preços. Os fatores que mais pesam são:
- Âmbito: número de sistemas, locais, pessoas e fornecedores incluídos.
- Categoria (ENS) ou nível de risco (ISO): mais exposição implica mais medidas e mais evidências.
- Maturidade de partida: quantos controlos e registos já existem.
- Esforço interno: o tempo da direção, das TI e das áreas de negócio pesa muitas vezes tanto como os honorários externos.
- Aconselhamento e implementação técnica: consultoria, ferramentas e adaptação de sistemas.
- Organismo de certificação: duração da auditoria e ciclo de revisões.
- Manutenção: auditorias periódicas, revisão de riscos e atualização de evidências.
Para conter o custo: limite o âmbito aos sistemas que o contrato realmente exige, reaproveite o que já tem, peça propostas a vários organismos acreditados e não confunda «ter ferramentas» com «ter um sistema de gestão».
Como ajuda um parceiro de TI gerido
Grande parte do que se audita são evidências operacionais: patches aplicados, acessos revistos, cópias recuperadas, incidentes registados. Um prestador de serviços geridos pode ajudar em três frentes:
- Diagnóstico: análise de lacunas face ao ENS ou à ISO 27001 e proposta de âmbito.
- Controlos técnicos: MFA, cópias imutáveis, proteção de equipamentos, gestão de patches e segmentação, com registos que alimentam as auditorias.
- Formação: sensibilização dos colaboradores e de quem opera os sistemas, com registo da formação realizada.
Evidências que costumam ser pedidas em qualquer dos caminhos: política aprovada, inventário de ativos, análise de riscos e declaração de aplicabilidade, registos de revisão de acessos, testes de recuperação de cópias, registo de incidentes, formação realizada e lista de fornecedores. Tê-las organizadas antes da auditoria reduz o trabalho à última hora.
O que a Impulso Tecnológico não faz: não certifica nem emite declarações de conformidade, que cabem a entidades acreditadas ou à própria organização; não garante que uma auditoria seja superada; não presta aconselhamento jurídico; e recomendamos que o organismo de certificação seja independente de quem o aconselha. Veja o serviço de cibersegurança, a página de soluções para o setor público, a página do setor público e as definições do glossário sobre ENS e ISO 27001.
Se a sua empresa pode também estar no âmbito da NIS2, leia o nosso guia da NIS2 para PME em Espanha: o ENS ou a ISO ajudam, mas não a substituem. Para analisar o seu caso, fale connosco.
Fontes e data de verificação
Todas consultadas a 15-10-2026: Real Decreto 311/2022 (BOE) · ITS de conformidade com o ENS (BOE) · CCN, processo de adequação · CCN, distintivos de conformidade · CCN, µCeENS · CCN, entidades de certificação · ISO, página da ISO/IEC 27001 · UKAS, transição para a ISO/IEC 27001:2022 · ENAC, certificação de sistemas de gestão.