A NIS2 já é lei em Portugal. O Decreto-Lei n.º 125/2025 transpôs a diretiva europeia e aprovou o regime jurídico da cibersegurança, em vigor desde 3 de abril de 2026, aplicado pelo Centro Nacional de Cibersegurança (CNCS). Com base nos textos oficiais e à data de 15 de outubro de 2026, explicamos quem fica abrangido, o que a lei exige e o que fazer a seguir. Para a definição breve, veja o glossário sobre a NIS2.
Informação geral, não constitui aconselhamento jurídico. Este texto não determina se a sua entidade está abrangida nem substitui o parecer de um advogado. Última verificação: 15 de outubro de 2026.
O que mudou em Portugal e a partir de quando
A Diretiva (UE) 2022/2555 devia estar transposta até 17 de outubro de 2024. Portugal fê-lo com o Decreto-Lei n.º 125/2025, de 4 de dezembro, que aprova o regime jurídico da cibersegurança, revoga a Lei n.º 46/2018 (art. 9.º do decreto-lei) e entra em vigor 120 dias após a publicação (art. 11.º do decreto-lei): 3 de abril de 2026, contando a partir de 4 de dezembro de 2025. Os restantes artigos citados são os do regime anexo.
O CNCS completou-o com o Regulamento n.º 756/2026, publicado a 22 de junho de 2026 e em vigor no dia seguinte. Fixa as regras da plataforma eletrónica do CNCS (a MyCiber) e as medidas mínimas por nível de conformidade: básico, substancial e elevado.
Nem tudo se aplica já. O artigo 10.º, n.º 2, do decreto-lei adia por 24 meses, após a publicação da regulamentação aí referida, as medidas específicas do artigo 27.º (n.os 1 e 2), a cadeia de abastecimento, o risco residual e o relatório anual (arts. 28.º a 30.º) e algumas das coimas associadas. Como o Regulamento n.º 756/2026 cobre essas matérias, a nossa leitura aponta para 22 de junho de 2028: confirme-o com o seu consultor jurídico. Não estão adiadas o dever geral de gerir o risco (art. 26.º), a autoidentificação, os deveres da direção, o responsável, o ponto de contacto e a notificação de incidentes.
Quem está abrangido: entidades essenciais e importantes
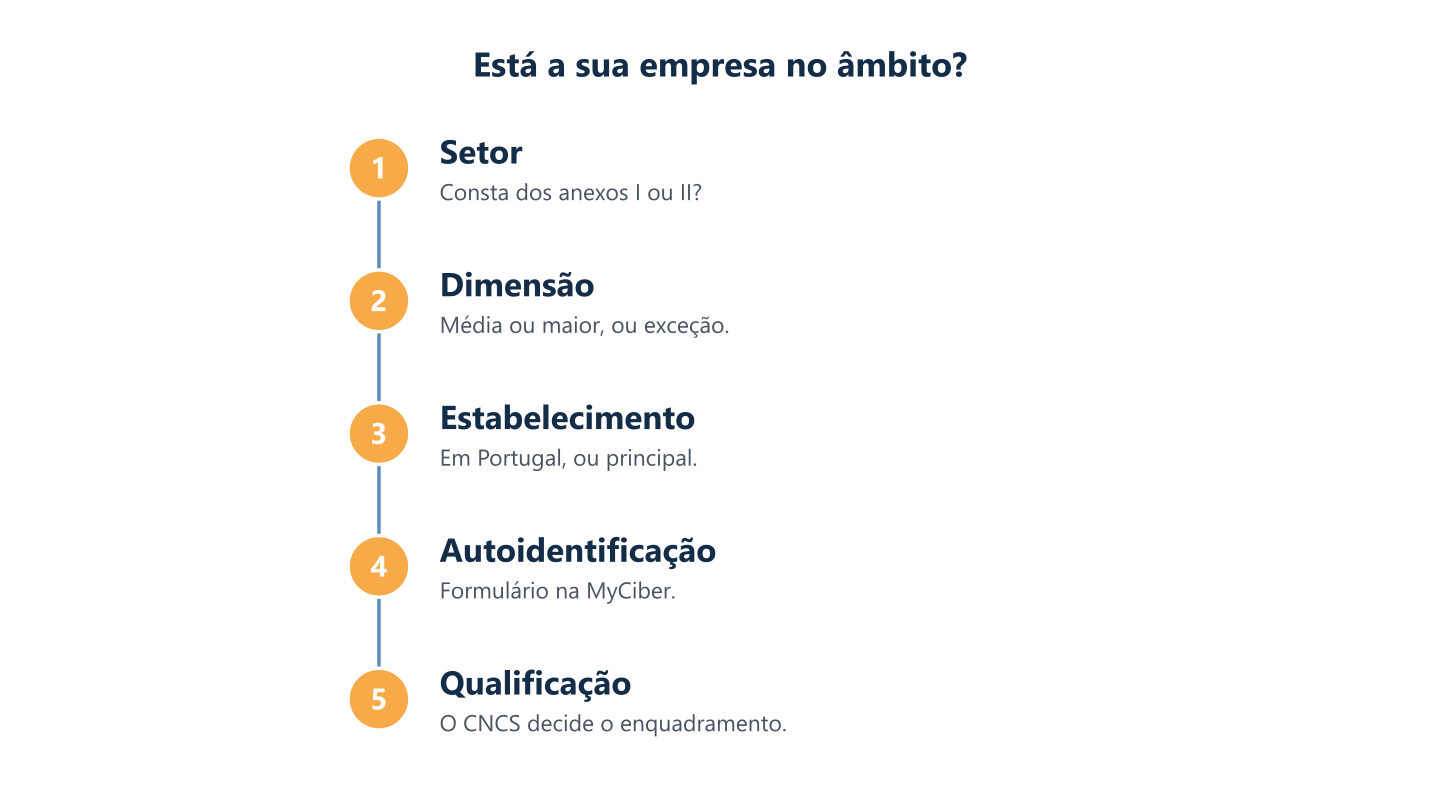
A lei aplica-se a entidades privadas de um dos tipos dos anexos I e II que sejam, no mínimo, médias empresas e tenham o estabelecimento relevante em Portugal (arts. 3.º e 4.º); a Administração Pública tem regras próprias. Verifique em quatro passos.
Passo 1: setor e tipo de entidade
O anexo I inclui energia, transportes, banca, mercados financeiros, saúde, água potável e residual, infraestruturas digitais, gestão de serviços de TIC entre empresas e espaço. O anexo II inclui serviços postais, resíduos, químicos, alimentação, indústria transformadora, serviços digitais e investigação. Os prestadores de serviços geridos e de segurança geridos constam do anexo I. Confirme o seu tipo no texto oficial.
Passo 2: dimensão
Uma pequena empresa tem menos de 50 pessoas e um volume de negócios ou balanço até 10 milhões de euros; uma média tem menos de 250 pessoas e um volume de negócios até 50 milhões ou um balanço até 43 milhões. Assim, uma empresa de setor listado com menos de 50 pessoas e até 10 milhões é, em regra, pequena e fica de fora. A Recomendação 2003/361/CE, a que o decreto-lei remete, tem regras sobre empresas associadas e ligadas que podem alterar a conta num grupo: peça confirmação.
Passo 3: exceções independentes da dimensão
Aplica-se, qualquer que seja a dimensão (art. 3.º, n.os 2 e 5), a redes e serviços de comunicações eletrónicas acessíveis ao público, serviços de confiança, domínios de topo, registo de nomes de domínio e DNS, ao único prestador de um serviço essencial, a entidades cuja perturbação afete a segurança ou a saúde públicas ou crie riscos sistémicos e a entidades críticas ao abrigo da Diretiva (UE) 2022/2557.
Passo 4: estabelecimento e qualificação
Em regra, é determinante ter estabelecimento em Portugal. Para prestadores de serviços geridos, de segurança geridos, de nuvem, de centros de dados, DNS e outros serviços digitais conta o estabelecimento principal: onde se decide, predominantemente, a gestão do risco de cibersegurança ou, se não for possível determiná-lo, onde decorrem as operações (art. 4.º).
| Entidades essenciais | Entidades importantes | |
|---|---|---|
| Quem (art. 6.º) | Tipos do anexo I acima dos limites de média empresa; comunicações eletrónicas públicas de média dimensão; confiança qualificada, domínios de topo e DNS, de qualquer dimensão; entidades críticas ou designadas pelo CNCS | As restantes dos anexos I e II |
| Supervisão | Inspeções e auditorias regulares (art. 54.º) | Posterior, perante indícios (art. 55.º) |
| Coima máxima (art. 61.º) | 10 milhões de euros ou 2 % do volume de negócios mundial | 7 milhões ou 1,4 % |
As obrigações de fundo são as mesmas. Quem qualifica é o CNCS, a partir do formulário de autoidentificação na MyCiber; a ferramenta de apoio da plataforma é só informativa (Regulamento, art. 4.º). O prazo é de 30 dias após o início de atividade para entidades novas e de 60 dias após a disponibilização da plataforma para as já ativas (art. 8.º, n.º 1, do Decreto-Lei n.º 125/2025, que diz apenas «60 dias»); o coordenador do CNCS, citado no portal gov.pt, referiu 60 dias úteis. A data em que a plataforma foi disponibilizada, de que o prazo depende, não consta dos textos oficiais que consultámos, por isso confirme com o CNCS se o prazo já terminou. Quem pode estar abrangido e ainda não se autoidentificou deve fazê-lo de imediato: falhar o art. 8.º é contraordenação grave (art. 62.º).
Fornecedores: a NIS2 chega por contrato
O decreto-lei não impõe o regime a quem está fora do âmbito, mas obriga as entidades abrangidas a gerir a segurança da cadeia de abastecimento (com efeitos diferidos, ver acima), considerando as vulnerabilidades de cada fornecedor direto e as suas práticas de cibersegurança (arts. 27.º, n.º 1, alínea c), e 28.º). Na prática, um cliente abrangido pode pedir questionários e evidências a um fornecedor muito pequeno.
Como cliente: inventarie os fornecedores críticos; fixe no contrato prazos de aviso de incidentes que lhe permitam cumprir os seus; peça evidências proporcionadas, como políticas, testes e, quando existam, certificações como a ISO 27001.
Como fornecedor: prepare um dossiê simples: políticas aprovadas, autenticação multifator, cópias testadas, registo de incidentes, formação e subcontratantes. Um prestador de serviços geridos de TI pode estar ele próprio no âmbito, se for pelo menos média empresa; então o regulamento do CNCS remete a definição de incidente significativo para o Regulamento de Execução (UE) 2024/2690 (art. 20.º, n.º 3).
O papel do CNCS e das outras autoridades
O CNCS é a autoridade nacional de cibersegurança (art. 19.º). Integra o CERT.PT, a equipa nacional de resposta a incidentes, adota regulamentos, qualifica as entidades, recebe as notificações e supervisiona (arts. 20.º e 22.º). Há autoridades próprias para os serviços de confiança (Gabinete Nacional de Segurança), as comunicações eletrónicas e os serviços postais (ANACOM) e o setor financeiro, onde o regime não prejudica o DORA (arts. 3.º, n.º 9, e 15.º). Para as restantes empresas, o interlocutor é o CNCS.
O que a lei exige, em palavras simples
Quatro blocos: governação, medidas de risco, notificação de incidentes e coimas.
Governação e responsabilidade da direção
Os órgãos de gestão, direção e administração aprovam as medidas de risco, supervisionam a sua aplicação, cumprem as ordens da autoridade e garantem formação regular (art. 25.º). Os titulares podem ser responsabilizados, por ação ou omissão com dolo ou culpa grave, e só podem delegar estas funções num deles. Cada entidade designa ainda um responsável de cibersegurança, que seja titular do órgão de direção ou lhe responda diretamente (art. 31.º), e um ponto de contacto permanente, pessoa ou equipa, disponível 24 horas por dia nos períodos de ativação que a autoridade comunicar (art. 32.º). As entidades já ativas deviam comunicá-los ao CNCS até 20 dias úteis após 3 de abril de 2026 (arts. 31.º, n.º 4, e 32.º, n.º 4).
Medidas de gestão de risco
As medidas são técnicas, operacionais e organizativas, proporcionais ao risco, e cobrem pelo menos as áreas do artigo 27.º. O CNCS define as medidas mínimas por nível de conformidade, a partir da matriz de risco do setor, e a entidade documenta o risco residual (art. 29.º). Estas medidas específicas têm efeitos diferidos; o dever geral de gerir o risco (art. 26.º) já se aplica.
| Áreas do art. 27.º, n.º 1 | O que costuma significar numa PME |
|---|---|
| Incidentes, continuidade e cópias de segurança | Procedimento e registo; cópia imutável, recuperação testada e plano de continuidade |
| Cadeia de abastecimento, aquisição e vulnerabilidades | Inventário de fornecedores e cláusulas; gestão de atualizações |
| Eficácia, ciber-higiene e formação | Auditorias, testes e métricas; formação da direção e da equipa |
| Criptografia, pessoas, acessos e ativos | Cifragem; entradas e saídas, privilégio mínimo, inventário |
| Autenticação multifator e comunicações seguras | MFA no correio, na VPN e na administração |
A ISO/IEC 27001, com âmbito que abranja integralmente os sistemas em causa, ou o esquema do QNRCS pode dar presunção de cumprimento das medidas de cibersegurança, e não dos restantes deveres, se o certificado de um organismo acreditado, com declaração de aplicabilidade, for apresentado ao CNCS (Regulamento, art. 27.º). É voluntária.
Notificação de incidentes significativos
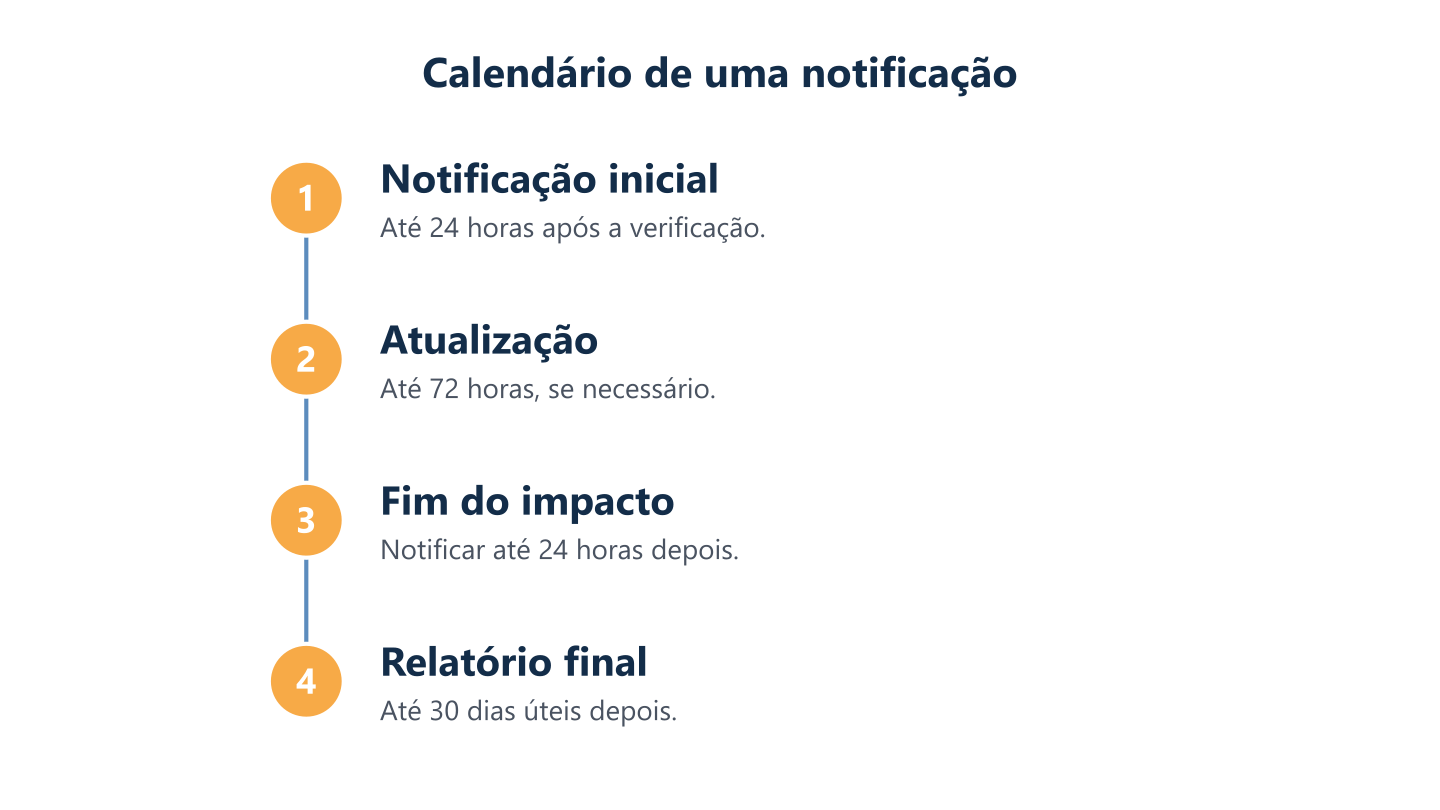
Um incidente é significativo se causa, ou pode causar, perturbações operacionais graves ou perdas financeiras à entidade, ou danos consideráveis a terceiros (art. 2.º). O calendário português difere do da diretiva e as notificações fazem-se na MyCiber.
| Fase | Prazo |
|---|---|
| Notificação inicial | Sem demora injustificada e até 24 horas após concluir que existe, ou pode vir a existir, um incidente significativo (art. 42.º) |
| Atualização | Quando necessário, até 72 horas após a verificação (art. 42.º) |
| Fim do impacto significativo | Até 24 horas após o fim do impacto (art. 43.º) |
| Relatório final | Até 30 dias úteis após a notificação do fim do impacto (art. 44.º) |
Se o incidente for resolvido nas duas horas seguintes à deteção, basta a notificação do fim do impacto (art. 41.º). Se, findo o prazo do relatório final, ainda decorrer, o CNCS pode pedir relatórios intercalares semanais. Se houver violação de dados pessoais, o RGPD pode exigir notificação à CNPD em 72 horas, e cumprir este regime não dispensa outras notificações, como à Polícia Judiciária (art. 40.º, n.º 5).
Coimas e sanções
As contraordenações muito graves, como falhar a designação do responsável e do ponto de contacto, a notificação de incidentes ou, a partir do fim do período de diferimento, as medidas e o relatório anual, vão até 10 milhões de euros ou 2 % do volume de negócios mundial para as entidades essenciais, e até 7 milhões ou 1,4 % para as importantes, aplicando-se o valor mais elevado (art. 61.º). A negligência é punível, com limites reduzidos a metade (art. 64.º). Salvo dolo, o processo depende de uma advertência prévia para cumprir em prazo razoável (art. 66.º, n.º 5).
Durante 12 meses após a entrada em vigor (até 3 de abril de 2027, na nossa contagem), uma entidade pode pedir, de forma fundamentada, a dispensa de coimas por não ter ainda um procedimento interno de adaptação (art. 65.º); não é automática.
Checklist prática para uma pequena empresa
Ordem sugerida, não obrigação legal.
- Enquadramento. Confirme com o seu consultor jurídico se setor, dimensão e estabelecimento a colocam no âmbito.
- Autoidentificação. Se a empresa pode estar abrangida, preencha o formulário na MyCiber e guarde o recibo.
- Direção, responsável e ponto de contacto. Atribua a um membro da direção a responsabilidade, aprove a abordagem de risco, designe o responsável e o ponto de contacto e marque formação.
- Inventário. Liste ativos, dados, fornecedores críticos e serviços acessíveis pela Internet.
- Controlos de base. Autenticação multifator, atualizações, cópias fora da rede de produção e uma recuperação testada.
- Políticas, incidentes e fornecedores. Políticas aprovadas, um procedimento que diga quem decide que um incidente é significativo e o mapa dos fornecedores críticos. Guarde atas, registos de formação e testes.
O que perguntar ao seu fornecedor de TI
Peça as respostas por escrito.
- Está no âmbito da NIS2? Já se autoidentificou na MyCiber e com que qualificação?
- Quem é o seu responsável de cibersegurança e como o contacto fora de horas?
- Em quanto tempo me avisa de um incidente que me afete?
- Que autenticação multifator, cópias e atualizações aplica ao meu ambiente, e com que evidências?
- Que certificações tem, e com que âmbito?
- O que acontece aos meus dados se terminarmos o contrato?
Portugal e Espanha: o que muda
Em regra, aplica-se o regime do Estado-Membro do estabelecimento, com exceções (art. 4.º). Em Espanha, até 15 de outubro de 2026, não encontrámos publicada no Boletín Oficial del Estado a lei de transposição, nem projeto de lei nos dados abertos do Congreso de los Diputados. Uma empresa ativa nos dois países pode ter obrigações e calendários diferentes. O guia sobre a NIS2 para PME em Espanha resume a situação do lado espanhol.
O que a Impulso Tecnológico faz
A Impulso Tecnológico, como prestador de serviços geridos, avalia a sua própria posição face à NIS2 e partilhará o que lhe for aplicável.
No serviço de cibersegurança trabalhamos em diagnóstico, controlos técnicos e formação. Não prestamos aconselhamento jurídico, não decidimos se uma entidade está abrangida e não emitimos certificações. Os guias de plano de segurança informática e de auditoria informática detalham os passos técnicos. Conte-nos a sua situação.
Fontes e data de verificação
Consultadas a 15 de outubro de 2026. Portugal: Decreto-Lei n.º 125/2025 (ficha); Regulamento n.º 756/2026; CNCS; MyCiber; gov.pt. União Europeia: Diretiva (UE) 2022/2555; Regulamento de Execução (UE) 2024/2690. Prevalece sempre o texto oficial.