La NIS2 ya es ley en Portugal. El Decreto-Lei n.º 125/2025 transpuso la directiva europea y aprobó el régimen jurídico de la ciberseguridad, en vigor desde el 3 de abril de 2026 y aplicado por el Centro Nacional de Cibersegurança (CNCS). Con los textos oficiales y a fecha de 15 de octubre de 2026, explicamos quién queda incluido, qué exige la ley y qué hacer a continuación, algo especialmente útil si tu empresa española tiene filial, clientes o proveedores en Portugal. Para la definición breve, consulta el glosario sobre la NIS2.
Información general, no asesoramiento jurídico. Este texto no determina si tu entidad está incluida ni sustituye el criterio de un abogado. Última verificación: 15 de octubre de 2026.
Qué ha cambiado en Portugal y desde cuándo
La Directiva (UE) 2022/2555 debía estar transpuesta antes del 17 de octubre de 2024. Portugal lo hizo con el Decreto-Lei n.º 125/2025, de 4 de diciembre, que aprueba el régimen jurídico de la ciberseguridad, deroga la Lei n.º 46/2018 (art. 9 del decreto-ley) y entra en vigor 120 días después de su publicación (art. 11 del decreto-ley): el 3 de abril de 2026, contando desde el 4 de diciembre de 2025. Los demás artículos citados son los del régimen anexo.
El CNCS lo completó con el Regulamento n.º 756/2026, publicado el 22 de junio de 2026 y en vigor al día siguiente. Fija las reglas de la plataforma electrónica del CNCS (MyCiber) y las medidas mínimas por nivel de conformidad: básico, sustancial y elevado.
No todo se aplica ya. El artículo 10, apartado 2, del decreto-ley aplaza 24 meses, desde la publicación de la regulación allí mencionada, las medidas específicas del artículo 27 (apartados 1 y 2), la cadena de suministro, el riesgo residual y el informe anual (arts. 28 a 30) y algunas de las multas asociadas. Como el Regulamento n.º 756/2026 cubre esas materias, nuestra lectura apunta al 22 de junio de 2028: confírmalo con tu asesor jurídico. No están aplazados el deber general de gestionar el riesgo (art. 26), la autoidentificación, los deberes de la dirección, el responsable, el punto de contacto ni la notificación de incidentes.
Quién está incluido: entidades esenciales e importantes
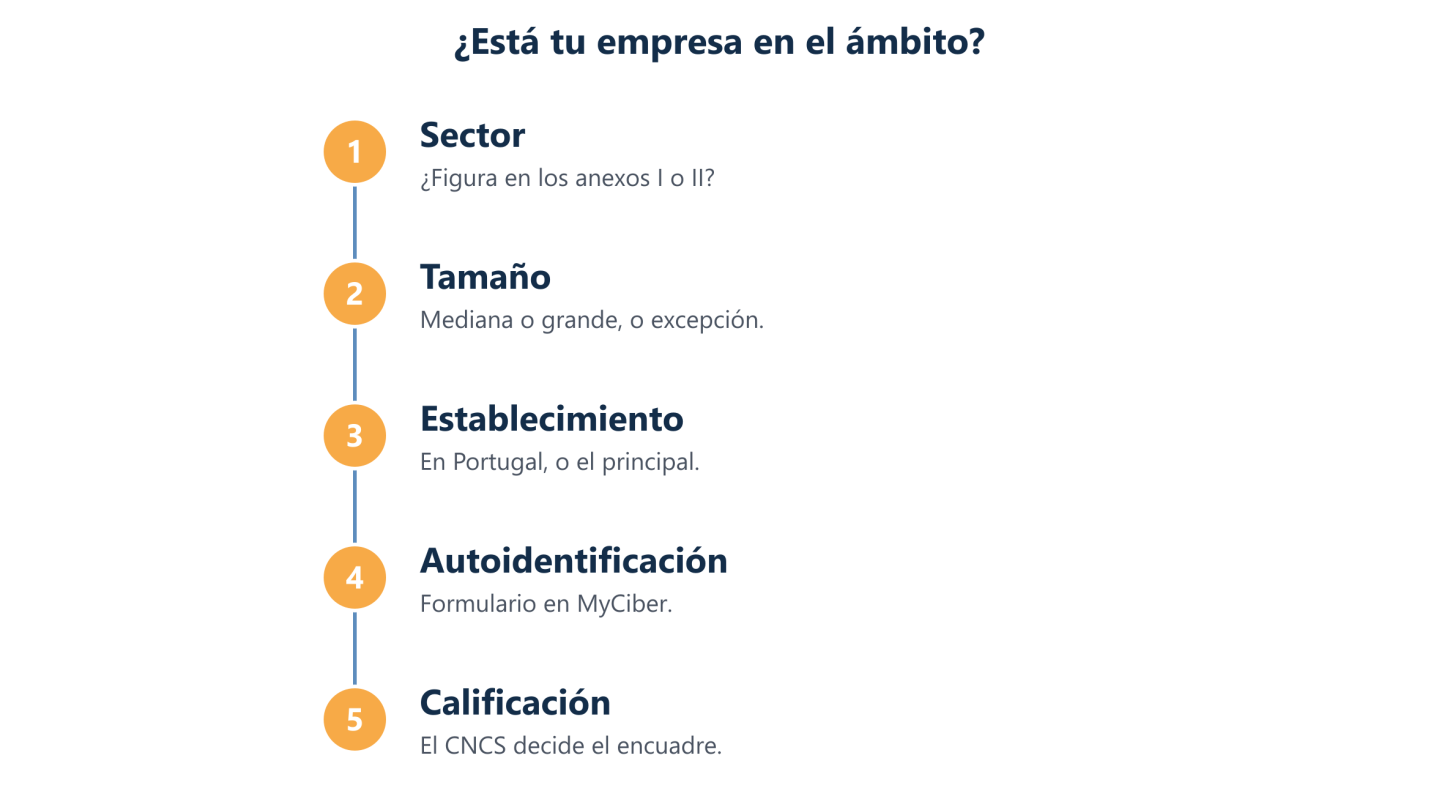
La ley se aplica a entidades privadas de alguno de los tipos de los anexos I y II que sean, como mínimo, medianas empresas y tengan el establecimiento relevante en Portugal (arts. 3 y 4); la Administración Pública tiene reglas propias. Compruébalo en cuatro pasos.
Paso 1: sector y tipo de entidad
El anexo I incluye energía, transporte, banca, mercados financieros, sanidad, agua potable y residual, infraestructuras digitales, gestión de servicios TIC entre empresas y espacio. El anexo II incluye servicios postales, residuos, químicos, alimentación, industria manufacturera, servicios digitales e investigación. Los proveedores de servicios gestionados y de seguridad gestionados figuran en el anexo I. Comprueba tu tipo en el texto oficial.
Paso 2: tamaño
Una pequeña empresa tiene menos de 50 personas y un volumen de negocios o un balance de hasta 10 millones de euros; una mediana tiene menos de 250 personas y un volumen de negocios de hasta 50 millones o un balance de hasta 43 millones. Así, una empresa de un sector listado con menos de 50 personas y hasta 10 millones es, por regla general, pequeña y queda fuera. La Recomendación 2003/361/CE, a la que remite el decreto-ley, tiene reglas sobre empresas asociadas y vinculadas que pueden cambiar la cuenta dentro de un grupo: pide confirmación.
Paso 3: excepciones independientes del tamaño
Se aplica, sea cual sea el tamaño (art. 3, apartados 2 y 5), a las redes y servicios de comunicaciones electrónicas accesibles al público, los servicios de confianza, los dominios de primer nivel, el registro de nombres de dominio y el DNS, al único prestador de un servicio esencial, a las entidades cuya perturbación afecte a la seguridad o la salud públicas o genere riesgos sistémicos y a las entidades críticas según la Directiva (UE) 2022/2557.
Paso 4: establecimiento y calificación
Por regla general, lo determinante es tener establecimiento en Portugal. Para los proveedores de servicios gestionados, de seguridad gestionados, de nube, de centros de datos, de DNS y otros servicios digitales cuenta el establecimiento principal: donde se decide, de forma predominante, la gestión del riesgo de ciberseguridad o, si no puede determinarse, donde se desarrollan las operaciones (art. 4).
| Entidades esenciales | Entidades importantes | |
|---|---|---|
| Quién (art. 6) | Tipos del anexo I por encima de los umbrales de mediana empresa; comunicaciones electrónicas públicas de tamaño mediano; servicios de confianza cualificados, dominios de primer nivel y DNS, de cualquier tamaño; entidades críticas o designadas por el CNCS | Las demás de los anexos I y II |
| Supervisión | Inspecciones y auditorías periódicas (art. 54) | A posteriori, ante indicios (art. 55) |
| Multa máxima (art. 61) | 10 millones de euros o el 2 % del volumen de negocios mundial | 7 millones o el 1,4 % |
Las obligaciones de fondo son las mismas. Quien califica es el CNCS, a partir del formulario de autoidentificación en MyCiber; la herramienta de apoyo de la plataforma es solo informativa (Regulamento, art. 4). El plazo es de 30 días desde el inicio de actividad para las entidades nuevas y de 60 días desde la puesta en marcha de la plataforma para las ya activas (art. 8, apartado 1, del Decreto-Lei n.º 125/2025, que dice solo «60 días»); el coordinador del CNCS, citado en el portal gov.pt, habló de 60 días hábiles. La fecha de puesta en marcha de la plataforma, de la que depende el plazo, no consta en los textos oficiales que hemos consultado, así que confirma con el CNCS si el plazo ya ha terminado. Quien pueda estar incluido y aún no se haya autoidentificado debe hacerlo de inmediato: incumplir el art. 8 es una infracción grave (art. 62).
Proveedores: la NIS2 llega por contrato
El decreto-ley no impone el régimen a quien está fuera del ámbito, pero obliga a las entidades incluidas a gestionar la seguridad de la cadena de suministro (con efectos aplazados, ver arriba), teniendo en cuenta las vulnerabilidades de cada proveedor directo y sus prácticas de ciberseguridad (arts. 27, apartado 1, letra c, y 28). En la práctica, un cliente incluido puede pedir cuestionarios y evidencias a un proveedor muy pequeño.
Como cliente: inventaría los proveedores críticos; fija en el contrato plazos de aviso de incidentes que te permitan cumplir los tuyos; pide evidencias proporcionadas, como políticas, pruebas y, cuando existan, certificaciones como la ISO 27001.
Como proveedor: prepara un dosier sencillo: políticas aprobadas, autenticación multifactor, copias probadas, registro de incidentes, formación y subcontratistas. Un proveedor de servicios gestionados de TI puede estar él mismo en el ámbito si es, al menos, mediana empresa; en ese caso el reglamento del CNCS remite la definición de incidente significativo al Reglamento de Ejecución (UE) 2024/2690 (art. 20, apartado 3).
El papel del CNCS y de las demás autoridades
El CNCS es la autoridad nacional de ciberseguridad (art. 19). Integra el CERT.PT, el equipo nacional de respuesta a incidentes, adopta reglamentos, califica a las entidades, recibe las notificaciones y supervisa (arts. 20 y 22). Hay autoridades propias para los servicios de confianza (Gabinete Nacional de Segurança), las comunicaciones electrónicas y los servicios postales (ANACOM) y el sector financiero, donde el régimen se entiende sin perjuicio de DORA (arts. 3, apartado 9, y 15). Para el resto de empresas, el interlocutor es el CNCS.
Qué exige la ley, en palabras sencillas
Cuatro bloques: gobierno, medidas de riesgo, notificación de incidentes y multas.
Gobierno y responsabilidad de la dirección
Los órganos de gestión, dirección y administración aprueban las medidas de riesgo, supervisan su aplicación, cumplen las órdenes de la autoridad y garantizan formación periódica (art. 25). Sus titulares pueden ser responsables, por acción u omisión con dolo o culpa grave, y solo pueden delegar estas funciones en uno de ellos. Cada entidad designa además un responsable de ciberseguridad, que sea miembro del órgano de dirección o dependa directamente de él (art. 31), y un punto de contacto permanente, persona o equipo, disponible 24 horas al día en los periodos de activación que comunique la autoridad (art. 32). Las entidades ya activas debían comunicarlos al CNCS en los 20 días hábiles siguientes al 3 de abril de 2026 (arts. 31, apartado 4, y 32, apartado 4).
Medidas de gestión del riesgo
Las medidas son técnicas, operativas y organizativas, proporcionales al riesgo, y cubren como mínimo las áreas del artículo 27. El CNCS define las medidas mínimas por nivel de conformidad, a partir de la matriz de riesgo del sector, y la entidad documenta el riesgo residual (art. 29). Estas medidas específicas tienen efectos aplazados; el deber general de gestionar el riesgo (art. 26) ya se aplica.
| Áreas del art. 27, apartado 1 | Lo que suele significar en una pyme |
|---|---|
| Incidentes, continuidad y copias de seguridad | Procedimiento y registro; copia inmutable, recuperación probada y plan de continuidad de negocio |
| Cadena de suministro, adquisición y vulnerabilidades | Inventario de proveedores y cláusulas; gestión de parches |
| Eficacia, ciberhigiene y formación | Auditorías, pruebas y métricas; formación de la dirección y del equipo |
| Criptografía, personas, accesos y activos | Cifrado; altas y bajas, mínimo privilegio, inventario |
| Autenticación multifactor y comunicaciones seguras | MFA en el correo, la VPN y la administración |
La ISO/IEC 27001, con un alcance que cubra íntegramente los sistemas afectados, o el esquema del QNRCS pueden dar presunción de cumplimiento de las medidas de ciberseguridad, no del resto de deberes, si el certificado de un organismo acreditado, con declaración de aplicabilidad, se presenta al CNCS (Regulamento, art. 27). Es voluntario.
Notificación de incidentes significativos
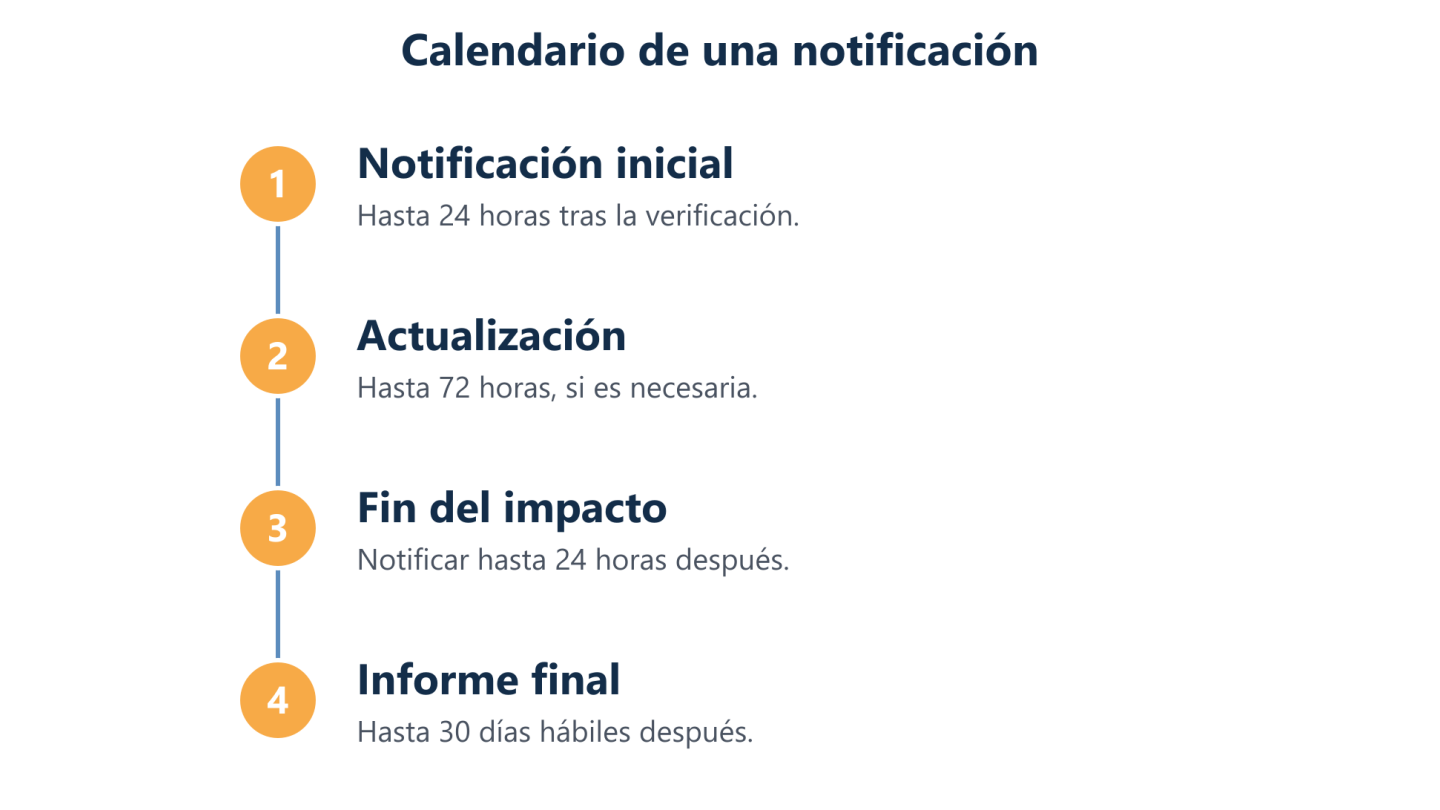
Un incidente es significativo si causa, o puede causar, perturbaciones operativas graves o pérdidas económicas a la entidad, o daños considerables a terceros (art. 2). El calendario portugués difiere del de la directiva y las notificaciones se hacen en MyCiber.
| Fase | Plazo |
|---|---|
| Notificación inicial | Sin demora injustificada y en un máximo de 24 horas desde que se concluye que existe, o puede llegar a existir, un incidente significativo (art. 42) |
| Actualización | Cuando sea necesaria, en un máximo de 72 horas desde la verificación (art. 42) |
| Fin del impacto significativo | En un máximo de 24 horas desde el fin del impacto (art. 43) |
| Informe final | En un máximo de 30 días hábiles desde la notificación del fin del impacto (art. 44) |
Si el incidente se resuelve en las dos horas siguientes a su detección, basta la notificación del fin del impacto (art. 41). Si al terminar el plazo del informe final sigue en curso, el CNCS puede pedir informes intermedios semanales. Si hay una violación de datos personales, el RGPD puede exigir notificarla a la CNPD en 72 horas, y cumplir este régimen no exime de otras notificaciones, como a la Polícia Judiciária (art. 40, apartado 5).
Multas y sanciones
Las infracciones muy graves, como no designar al responsable y al punto de contacto, no notificar los incidentes o, una vez terminado el periodo de aplazamiento, no aplicar las medidas ni presentar el informe anual, llegan hasta 10 millones de euros o el 2 % del volumen de negocios mundial para las entidades esenciales, y hasta 7 millones o el 1,4 % para las importantes, aplicándose el importe más alto (art. 61). La negligencia es sancionable, con límites reducidos a la mitad (art. 64). Salvo dolo, el procedimiento depende de una advertencia previa para cumplir en un plazo razonable (art. 66, apartado 5).
Durante los 12 meses siguientes a la entrada en vigor (hasta el 3 de abril de 2027, según nuestro cómputo), una entidad puede pedir, de forma motivada, la dispensa de multas por no tener aún un procedimiento interno de adaptación (art. 65); no es automática.
Checklist práctica para una pequeña empresa
Orden sugerido, no obligación legal.
- Encuadre. Confirma con tu asesor jurídico si el sector, el tamaño y el establecimiento te sitúan en el ámbito.
- Autoidentificación. Si la empresa puede estar incluida, rellena el formulario en MyCiber y guarda el justificante.
- Dirección, responsable y punto de contacto. Asigna la responsabilidad a un miembro de la dirección, aprueba el enfoque de riesgo, designa al responsable y al punto de contacto y programa la formación.
- Inventario. Lista activos, datos, proveedores críticos y servicios accesibles desde Internet.
- Controles básicos. Autenticación multifactor, actualizaciones, copias fuera de la red de producción y una recuperación probada.
- Políticas, incidentes y proveedores. Políticas aprobadas, un procedimiento que diga quién decide que un incidente es significativo y el mapa de proveedores críticos. Guarda actas, registros de formación y pruebas.
Qué preguntar a tu proveedor de TI
Pide las respuestas por escrito.
- ¿Está en el ámbito de la NIS2? ¿Se ha autoidentificado ya en MyCiber y con qué calificación?
- ¿Quién es su responsable de ciberseguridad y cómo lo localizo fuera de horario?
- ¿En cuánto tiempo me avisa de un incidente que me afecte?
- ¿Qué autenticación multifactor, copias y actualizaciones aplica a mi entorno, y con qué evidencias?
- ¿Qué certificaciones tiene, y con qué alcance?
- ¿Qué pasa con mis datos si terminamos el contrato?
Portugal y España: qué cambia
Por regla general se aplica el régimen del Estado miembro del establecimiento, con excepciones (art. 4). En España, a 15 de octubre de 2026, no hemos encontrado publicada en el Boletín Oficial del Estado la ley de transposición, ni un proyecto de ley en los datos abiertos del Congreso de los Diputados. Una empresa activa en los dos países puede tener obligaciones y calendarios distintos: por ejemplo, una filial portuguesa de tamaño mediano en un sector listado puede estar ya obligada aunque la matriz española todavía no lo esté. La guía de NIS2 para pymes en España resume la situación del lado español.
Qué hace Impulso Tecnológico
Impulso Tecnológico, como proveedor de servicios gestionados, evalúa su propia posición frente a la NIS2 y compartirá con sus clientes lo que les sea aplicable.
En nuestro servicio de ciberseguridad trabajamos en diagnóstico, controles técnicos y formación, también para empresas con sedes en Portugal. No prestamos asesoramiento jurídico, no decidimos si una entidad está incluida y no emitimos certificaciones. Las guías de plan de seguridad informática y de auditoría informática detallan los pasos técnicos. Cuéntanos tu situación.
Solicitar asesoría si tu empresa opera en Portugal y quieres revisar los controles técnicos que te pedirán.
Fuentes y fecha de verificación
Consultadas el 15 de octubre de 2026. Portugal: Decreto-Lei n.º 125/2025 (ficha); Regulamento n.º 756/2026; CNCS; MyCiber; gov.pt. Unión Europea: Directiva (UE) 2022/2555; Reglamento de Ejecución (UE) 2024/2690. Prevalece siempre el texto oficial.