A NIS2 é a diretiva europeia que eleva o nível de cibersegurança exigido às médias e grandes empresas de setores relevantes. Em Espanha ainda não obriga as empresas, porque a lei de transposição não está publicada. Com fontes oficiais e à data de 15 de outubro de 2026, este guia para PME explica quem ficaria abrangido, o que será exigido, como a diretiva chega à cadeia de abastecimento e o que pode fazer em 90 dias sem esperar pelo BOE. Se a sua empresa opera em Portugal, o regime português pode ser relevante: veja a secção «Se também opera em Portugal» e confirme o seu caso com o CNCS ou com um consultor jurídico.
Informação geral, não é aconselhamento jurídico. Este texto não determina se a sua empresa está sujeita à NIS2 nem substitui o parecer de um advogado ou do responsável de conformidade. Cada secção remete para a norma e indica a data da última verificação; se algo mudou entretanto, prevalece o texto oficial.
Estado da transposição em Espanha
A Diretiva (UE) 2022/2555 obrigava os Estados-Membros a adotar e publicar as medidas de transposição até 17 de outubro de 2024 (art. 41.º). É o que consta de fontes oficiais:
| Data | Marco | Fonte |
|---|---|---|
| 17-10-2024 | Termo do prazo de transposição | Diretiva, art. 41.º |
| 28-11-2024 | A Comissão envia notificações para cumprir (cartas de notificação) aos Estados sem transposição completa, incluindo Espanha | Comissão, IP/26/1499 (em inglês) |
| 14-01-2025 | O Conselho de Ministros espanhol aprova o anteprojeto de Lei de Coordenação e Governação da Cibersegurança | Departamento de Segurança Nacional (DSN) (em espanhol) |
| 21-02-2025 | Espanha notifica o anteprojeto à Comissão (TRIS 2025/0104/ES) | Base de dados TRIS |
| 07-05-2025 | A Comissão emite parecer fundamentado | Comissão, IP/26/1499 |
| 08-07-2026 | A Comissão decide remeter Espanha para o Tribunal de Justiça da UE e pede sanções financeiras | Comissão, IP/26/1499 |
| 06-10-2026 | O BOE publica o Real Decreto 806/2026: dissolução das Cortes e eleições a 29-11-2026; as novas Câmaras reúnem-se a 23-12-2026 | BOE-A-2026-20742 (em espanhol) |
A lista de projetos de lei da XV Legislatura nos dados abertos do Congresso, consultada a 15-10-2026, não inclui nenhum projeto de cibersegurança ou NIS2, e a base de legislação consolidada do BOE não devolve nenhuma lei de cibersegurança publicada desde 17-10-2024. Na prática, o texto continua como anteprojeto do Governo e, com as Cortes dissolvidas, não pode ser tramitado como lei até se constituírem as novas Câmaras. Não é possível prever uma data de aprovação.
Última verificação: 15-10-2026.
Que norma está em vigor hoje
Até lá aplica-se o Real Decreto-ley 12/2018 (transposição da NIS1) e o seu regulamento de desenvolvimento (ambos em espanhol). O âmbito (art. 2.º) são os serviços essenciais dos setores estratégicos da Lei 8/2011 e certos serviços digitais (mercados em linha, motores de pesquisa e computação em nuvem); a maioria das PME ficava de fora. Se fornece o setor público espanhol, o ENS pode aplicar-se aos sistemas com que presta o serviço (art. 2.º, n.º 3, do Real Decreto 311/2022), como explicamos no guia de ENS e ISO 27001.
Última verificação: 15-10-2026.
Porquê preparar-se na mesma
- O conteúdo já é conhecido. As medidas do art. 21.º constam da diretiva e só serão exigíveis às empresas quando existir a lei nacional; além disso, Espanha comunicou à Comissão que a sua lei incluirá um catálogo de medidas de gestão de riscos, uma notificação de incidentes reforçada e a figura do responsável de segurança da informação (TRIS).
- A pressão contratual não espera. Um cliente pode pedir-lhe evidências de segurança antes de existir lei.
- Os detalhes podem mudar. Em janeiro de 2026 a Comissão propôs alterações pontuais à NIS2, entre elas uma categoria de empresas de média capitalização de pequena dimensão (IP/26/105). A 15-10-2026 o processo aguarda decisão em comissão parlamentar (2026/0012(COD)); não é direito vigente. Propõe também simplificar as regras de jurisdição, pelo que o que dizemos sobre o Estado aplicável pode mudar.
Se também opera em Portugal
Portugal já transpôs a diretiva: o Decreto-Lei n.º 125/2025, publicado a 4-12-2025, aprova o regime jurídico da cibersegurança e entra em vigor 120 dias após a publicação (art. 11.º), ou seja, no início de abril de 2026; o Centro Nacional de Cibersegurança (CNCS) é a autoridade nacional de cibersegurança. O Regulamento n.º 756/2026 do CNCS, publicado a 22-06-2026 e em vigor no dia seguinte, regula a plataforma eletrónica, a autoidentificação e qualificação das entidades, a notificação de incidentes e as medidas mínimas. As entidades que já estavam em atividade deviam identificar-se nessa plataforma nos 60 dias seguintes à sua disponibilização e as que iniciem atividade, em 30 dias (art. 8.º, n.º 1, do regime); confirme com o CNCS a data de abertura da plataforma e o seu prazo. Em regra, cada entidade fica sujeita ao Estado-Membro em que está estabelecida (art. 26.º, n.º 1, da diretiva), com exceções: por exemplo, os prestadores de serviços geridos, de computação em nuvem ou de centros de dados ficam sujeitos ao Estado-Membro do seu estabelecimento principal na União (art. 26.º, n.º 1, alínea b), e n.º 2). Se a sua empresa opera em vários países, confirme com o seu consultor jurídico que regime lhe é aplicável. Algumas obrigações concretas (medidas de cibersegurança, cadeia de abastecimento, risco residual e relatório anual) só produzem efeitos 24 meses após a publicação da respetiva regulamentação (art. 10.º, n.º 2, do decreto-lei); na nossa leitura, esse prazo conta-se a partir da publicação do Regulamento n.º 756/2026. Se a sua empresa está estabelecida em Portugal, confirme o calendário com o CNCS ou com o seu consultor jurídico. O nosso guia prático sobre a NIS2 em Portugal explica o regime português passo a passo.
Última verificação: 15-10-2026.
A sua PME está no âmbito?
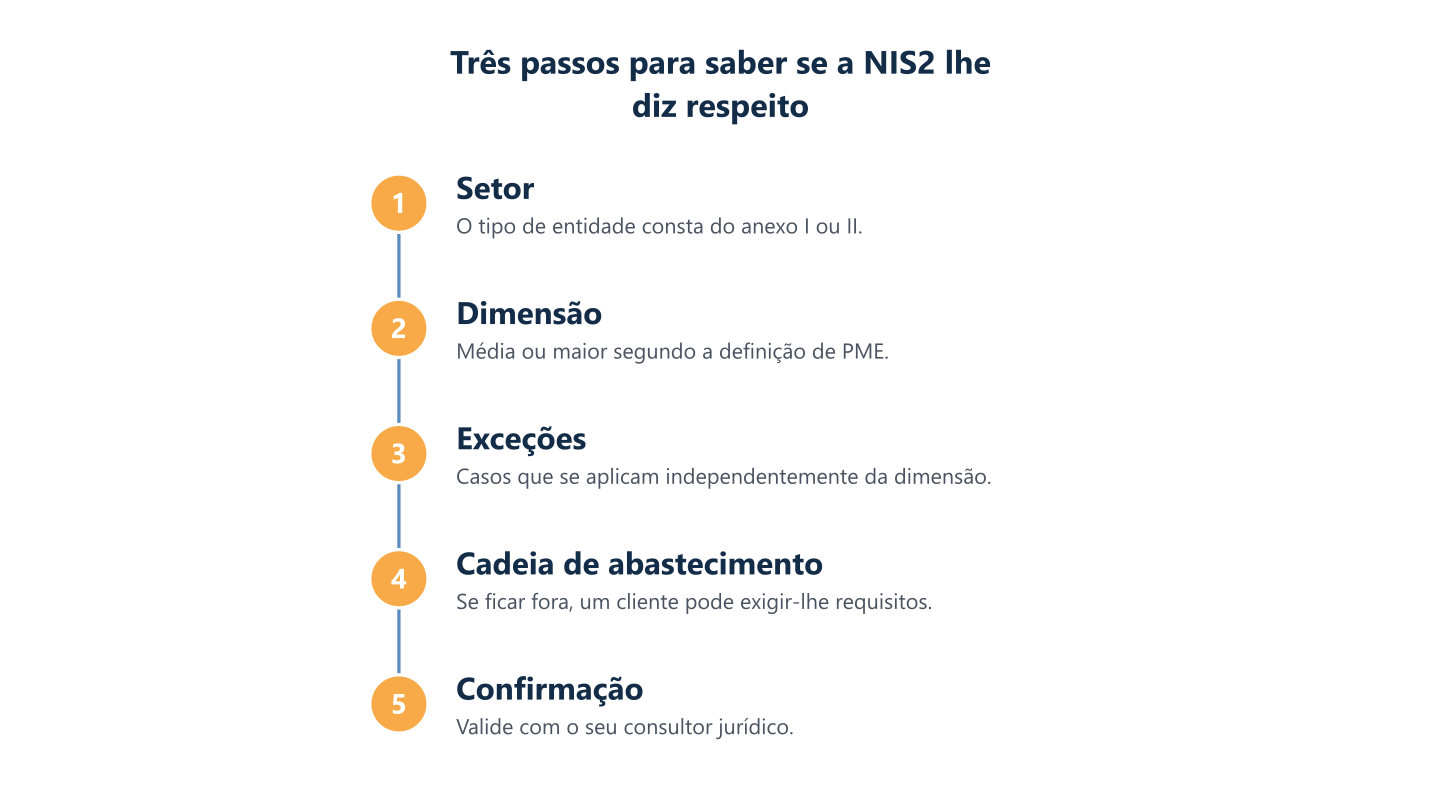
A diretiva aplica-se a entidades públicas ou privadas dos tipos dos anexos I e II que sejam médias empresas ou maiores e prestem serviços ou exerçam atividades na União (art. 2.º, n.º 1). Verifique em três passos.
Passo 1: setor. O anexo I (setores de elevada criticidade) inclui, entre outros, energia, transportes, banca, mercados financeiros, saúde, água, infraestrutura digital (nuvem, centros de dados, DNS, comunicações eletrónicas), gestão de serviços de TIC entre empresas, administração pública e espaço. O anexo II inclui serviços postais, resíduos, químicos, alimentação, certas indústrias transformadoras, prestadores de serviços digitais e investigação. O seu tipo de entidade tem de constar do texto oficial.
Passo 2: dimensão. Segundo a definição de PME da Comissão, uma média empresa tem menos de 250 pessoas e um volume de negócios até 50 milhões de euros ou um balanço total até 43 milhões; uma pequena empresa tem menos de 50 pessoas e até 10 milhões. Assim, a partir de 50 pessoas, ou com volume de negócios e balanço superiores a 10 milhões, deixa de ser «pequena». Os valores podem incluir os de empresas associadas ou ligadas do grupo.
Passo 3: exceções independentes da dimensão. A diretiva abrange também, entre outros, fornecedores de comunicações eletrónicas públicas, serviços de confiança, DNS e registos de nomes de domínio de topo, o único prestador de um serviço essencial num Estado-Membro e as entidades identificadas como críticas (art. 2.º, n.os 2 a 4).
| Entidades essenciais | Entidades importantes | |
|---|---|---|
| Quem | Anexo I acima da dimensão de média empresa, e os casos do art. 3.º, n.º 1 | Restantes entidades dos anexos I e II |
| Obrigações de fundo (arts. 21.º e 23.º) | As mesmas | As mesmas |
| Supervisão | Prévia e posterior | Em regra, posterior |
Fonte: Diretiva (UE) 2022/2555, arts. 2.º, 3.º, 32.º e 33.º. Última verificação: 15-10-2026.
Um caso especial: prestadores de serviços geridos. O anexo I (setor 9, gestão de serviços de TIC entre empresas) inclui os prestadores de serviços geridos e de serviços de segurança geridos. Para eles, o Regulamento de Execução (UE) 2024/2690 detalha os requisitos técnicos das medidas do art. 21.º e quando um incidente é significativo. Se depende de um fornecedor de TI externo, pergunte-lhe por escrito como se posiciona.
Se está fora do âmbito, podem chegar-lhe na mesma requisitos como fornecedor de uma entidade abrangida, porque esta tem de gerir a segurança da sua cadeia de abastecimento (ver «Cadeia de abastecimento»).
O que exige a NIS2
Governação e responsabilidade da direção
Os órgãos de direção devem aprovar as medidas de gestão dos riscos, supervisionar a sua aplicação e receber formação; além disso, podem ser responsabilizados pelo incumprimento (art. 20.º). Não é uma tarefa que se possa delegar por inteiro nas TI.
Medidas de gestão de riscos
O art. 21.º, n.º 2, exige medidas técnicas, operacionais e organizativas proporcionadas, com uma abordagem que abranja todos os riscos, e que cubram pelo menos:
| Elemento do art. 21.º, n.º 2 | O que costuma significar numa PME |
|---|---|
| a) Políticas de análise de riscos e de segurança | Política aprovada pela direção e matriz de riscos |
| b) Tratamento de incidentes | Procedimento, papéis e registo |
| c) Continuidade, cópias de segurança e gestão de crises | Cópias com uma cópia imutável, testes de recuperação, plano de continuidade |
| d) Segurança da cadeia de abastecimento | Inventário de fornecedores críticos e cláusulas |
| e) Aquisição, desenvolvimento, manutenção e vulnerabilidades | Gestão de patches |
| f) Avaliação da eficácia | Auditorias, testes e métricas periódicas |
| g) Ciber-higiene e formação | Formação e simulações de phishing |
| h) Criptografia e cifragem | Política de cifragem de equipamentos e dados |
| i) Recursos humanos, controlo de acessos e ativos | Entradas e saídas, privilégio mínimo, inventário |
| j) Autenticação multifator e comunicações seguras | MFA no correio, VPN e administração |
Notificação de incidentes significativos
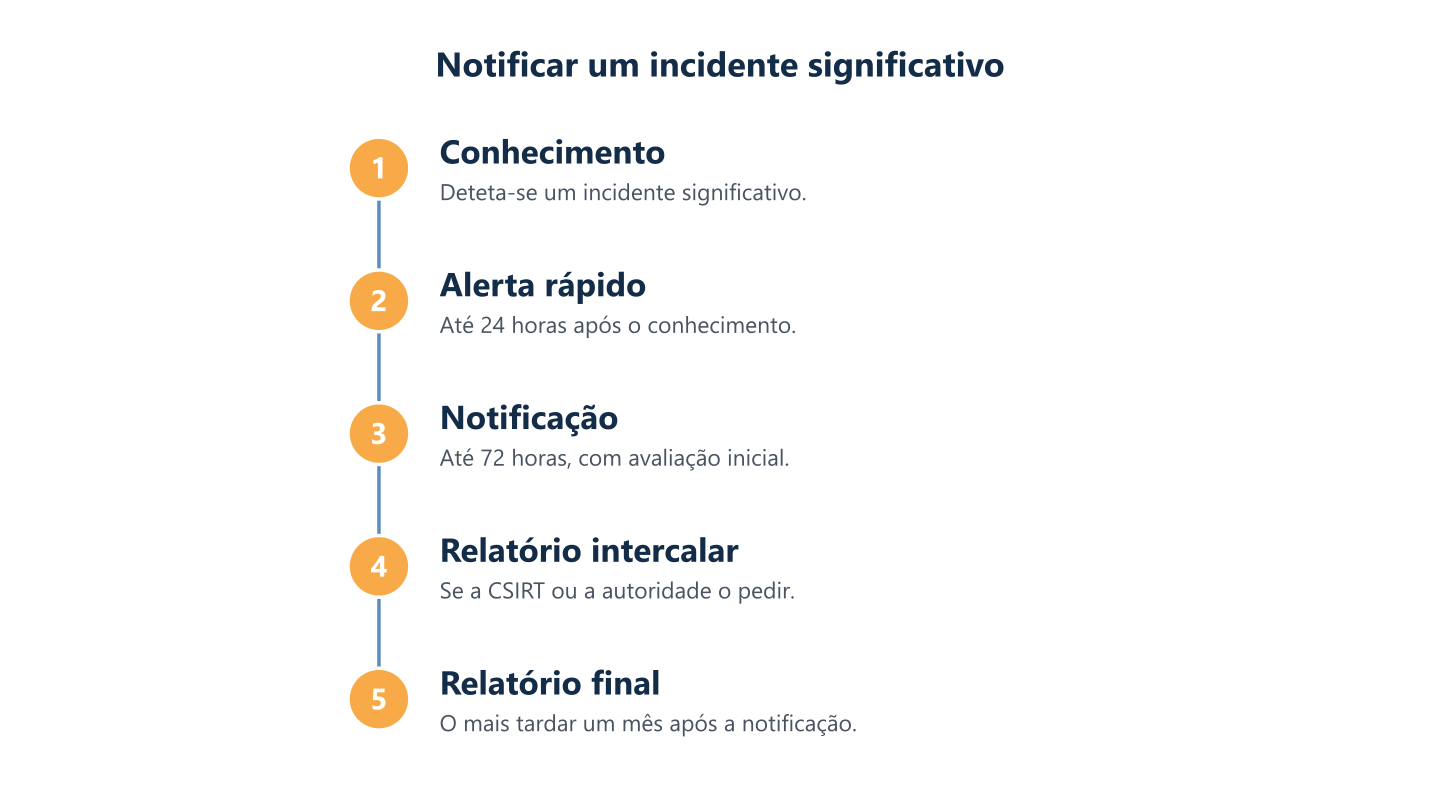
Um incidente é significativo se causou ou pode causar perturbações operacionais graves ou perdas financeiras, ou prejuízos consideráveis a terceiros. Nos termos do art. 23.º, n.º 4, é preciso apresentar à CSIRT ou à autoridade competente:
- um alerta rápido no prazo de 24 horas após tomar conhecimento;
- uma notificação de incidente com avaliação inicial em 72 horas;
- um relatório intercalar, a pedido;
- um relatório final o mais tardar um mês após a notificação das 72 horas.
Havendo dados pessoais, o RGPD (art. 33.º) acrescenta a notificação à autoridade de controlo, sempre que possível em 72 horas. Os destinatários são diferentes: convém preparar os dois circuitos.
Supervisão e coimas
A diretiva fixa mínimos para o montante máximo das coimas: pelo menos 10 milhões de euros ou 2 % do volume de negócios mundial anual, consoante o que for mais elevado, para as entidades essenciais, e pelo menos 7 milhões ou 1,4 %, consoante o que for mais elevado, para as importantes (art. 34.º), por incumprimento dos arts. 21.º ou 23.º. Os montantes finais serão fixados pela lei nacional, que Espanha ainda não tem.
Fonte: Diretiva (UE) 2022/2555, arts. 20.º, 21.º, 23.º e 34.º. Última verificação: 15-10-2026.
Cadeia de abastecimento: o que lhe vão pedir e o que deve pedir
O art. 21.º, n.º 2, alínea d), exige tratar a segurança da relação com os fornecedores diretos, e o n.º 3 obriga a ter em conta as vulnerabilidades de cada fornecedor e a qualidade das suas práticas. Funciona nos dois sentidos.
Como cliente de fornecedores críticos (TI, nuvem, telecomunicações, software de gestão):
- inventarie os que tocam dados ou sistemas críticos e classifique-os por impacto;
- inclua no contrato requisitos de segurança e prazos de aviso de incidentes que lhe permitam cumprir as suas 24 e 72 horas, além de informação sobre subcontratantes;
- peça evidências proporcionadas ao risco (políticas, certificações aplicáveis como a ISO 27001 ou o ENS, resultados de testes);
- defina o que faz se o fornecedor falhar: alternativa, saída de dados e continuidade.
Como fornecedor de uma entidade abrangida, espere questionários, cláusulas de notificação e pedidos de evidências. Ter um dossiê preparado (políticas, MFA, cópias, incidentes, formação) pode facilitar a conversa com clientes empresariais que peçam evidências.
Plano de 90 dias para uma PME
Não depende da data da lei: baseia-se no art. 21.º e em práticas habituais de ciber-higiene. Ajuste a ordem ao seu risco.
| Período | Ações | Evidência |
|---|---|---|
| Dias 1 a 30: compreender e atribuir | Decidir com o seu consultor jurídico se o setor, a dimensão e os países de estabelecimento o colocam no âmbito. Designar um responsável e um patrocinador da direção. Inventariar ativos, dados e fornecedores críticos. Ativar MFA no correio, VPN e administração. Confirmar que existe uma cópia fora do alcance da rede de produção e testar uma recuperação. | Memorando de âmbito, ata da direção, inventário, relatório de recuperação |
| Dias 31 a 60: medir e decidir | Analisar riscos e lacunas face aos dez elementos. Redigir ou atualizar políticas de segurança, acessos, incidentes e continuidade. Definir o que é um incidente significativo, quem decide e um modelo para 24 e 72 horas. Mapear fornecedores críticos. | Matriz de riscos, políticas aprovadas, procedimento de incidentes |
| Dias 61 a 90: implementar e evidenciar | Plano de correção priorizado. Formação da direção e dos colaboradores, com simulação de phishing. Exercício de crise com simulação da notificação em 24 horas. Calendário de revisão trimestral. | Plano com responsáveis e datas, registos de formação, ata do exercício |
Os nossos guias de plano de segurança informática e de auditoria informática detalham os passos técnicos.
O que a Impulso Tecnológico faz e não faz
O que fazemos, através do serviço de cibersegurança: diagnóstico, controlos técnicos e formação. A Impulso Tecnológico, como prestador de serviços geridos, avalia a sua própria posição face à NIS2 e partilhará o que lhe for aplicável.
O que não fazemos: não prestamos aconselhamento jurídico nem decidimos se uma empresa está legalmente no âmbito (cabe ao seu consultor jurídico ou responsável de conformidade); não emitimos certificações nem declarações de conformidade; não garantimos o resultado de uma inspeção ou auditoria; e não apresentamos notificações em nome da entidade obrigada.
Quer ver como isto se aplica ao seu caso? Conte-nos a sua situação. Para uma definição breve, consulte o glossário da NIS2.
Fontes e data de verificação
Todas consultadas a 15-10-2026: Diretiva (UE) 2022/2555 · Regulamento de Execução (UE) 2024/2690 · RGPD · Comissão, IP/26/1499 · Comissão, IP/26/105 · Parlamento Europeu, 2026/0012(COD) · Definição de PME · DSN · TRIS 2025/0104/ES · RDL 12/2018 · RD 43/2021 · RD 806/2026 · Congresso, dados abertos · Decreto-Lei 125/2025.